في هذه الصفحة12
- 01ما هو محرك بحث شودان؟
- 02لماذا يهم شودان في الأمن السيبراني
- 03الطرق الأساسية لاستخدام محرك بحث Shodan في الأمن السيبراني
- 04شودان في الفريق الأحمر والعمل الجماعي الأزرق
- 05حالات الاستخدام الشائعة للأمن السيبراني حسب القطاع
- 06هل شودان بحد ذاته خطر أمني؟
- 07الاستخدام الأخلاقي والقانوني في الأمن السيبراني
- 08مفاهيم خاطئة عن شودان في الأمن السيبراني
- 09كيف يكمل شودان أدوات الأمان الأخرى
- 10لماذا يقدر متخصصو الأمن السيبراني شودان
- 11الدرس الأكبر: الأمن يبدأ بالرؤية
- 12الخلاصة: أداة دفاعية للإنترنت المكشوف
عندما يفكر معظم الناس في محركات البحث، فإنهم يفكرون في مواقع الويب والمقالات ومقاطع الفيديو والصور. لكن الإنترنت لا يتكون فقط من صفحات الويب. إنها مليئة بالخوادم وكاميرات الويب وأجهزة التوجيه والأنظمة الصناعية وقواعد البيانات والأجهزة الذكية المتصلة بهدوء والتي غالبًا ما تكون مكشوفة.
The محرك بحث شودانموجود للفهرسةأنجانب من الإنترنت.
بالنسبة لمحترفي الأمن السيبراني، فإن Shodan ليس أداة فضول أو قرصنة. إنهامنصة الرؤيةالذي يكشف مدى تعرض الأنظمة للخطر حقًا. عند استخدامه بشكل مسؤول، فهو يساعد المؤسسات على تحديد المخاطر ومراقبة أسطح الهجوم وفهم اتجاهات الأمان العالمية.
يشرح هذا المقالكيف يتم استخدام محرك بحث Shodan في الأمن السيبرانيوما يكشفه، ولماذا أصبح أداة أساسية للمدافعين بدلاً من المهاجمين.
ما هو محرك بحث شودان؟
شودانهو محرك بحث متخصص يقوم بفهرسة الأجهزة المتصلة بالإنترنت بدلاً من مواقع الويب.
بدلاً من الزحف إلى صفحات الويب، يقوم Shodan بمسح:
- عناوين IP
- فتح المنافذ
- خدمات الشبكات
- اللافتات والبيانات الوصفية
يقوم بجمع المعلومات المتاحة للجمهور حول الأجهزة التي يمكن الوصول إليها من الإنترنت.
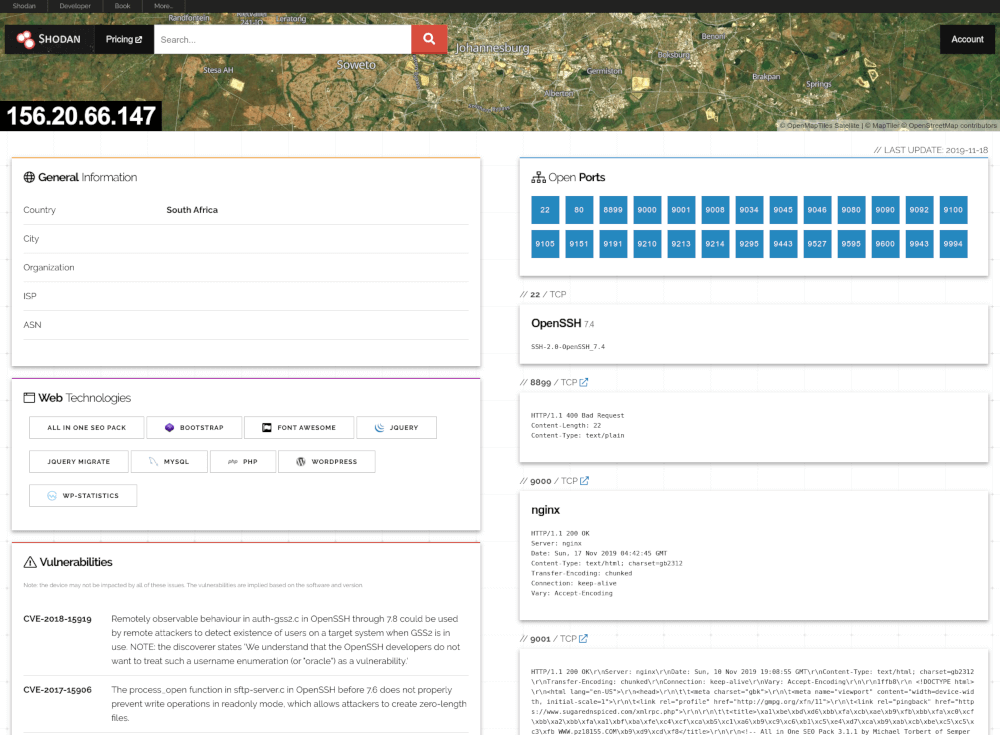
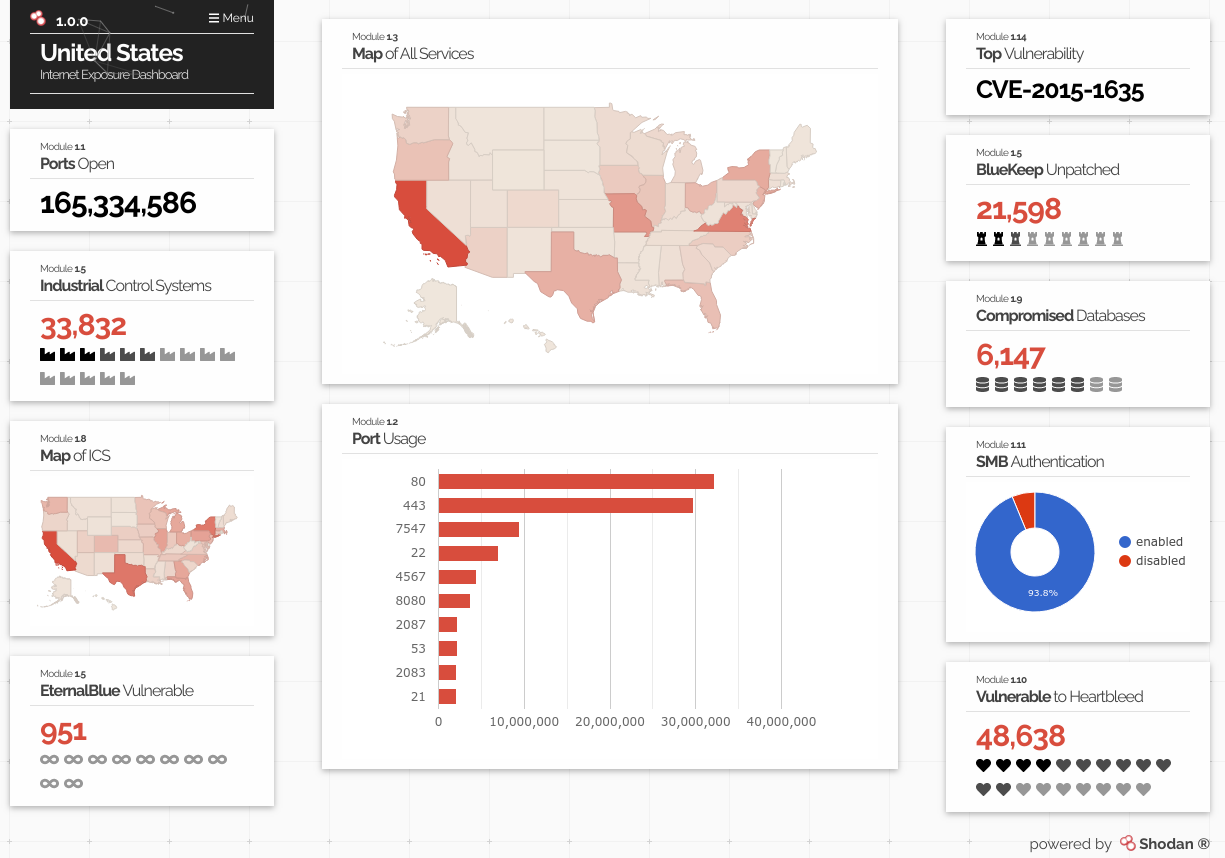
الفرق الرئيسي هو:شودان لا يقتحم الأنظمة. إنه يوضح ما هي الأنظمة التي تعرضها بالفعل.
لماذا يهم شودان في الأمن السيبراني
يتعلق الأمن السيبراني بشكل أساسي بالرؤية. لا يمكنك حماية ما لا تعرف بوجوده.
العديد من الخروقات لا تحدث بسبب هجمات متطورة، بل بسبب:
- تم ترك النظام مكشوفًا عن طريق الخطأ
- تم تكوين الخدمة بشكل خاطئ
- لم يتم تغيير الإعدادات الافتراضية أبدًا
- لقد تم نسيان النظام القديم
للتخلص من هذه الأخطاء البشرية الشائعة والرقابة الأمنية، تعتمد المؤسسات علىخبراء الأمن السيبرانيلإجراء عمليات تدقيق بيئية شاملة، وتشديد إعدادات التكوين، والتأكد من عدم ترك أي أصول قديمة عرضة للاستغلال.
يساعد Shodan فرق الأمن على رؤية ما يمكن للمهاجمين رؤيته بالفعل.
الطرق الأساسية لاستخدام محرك بحث Shodan في الأمن السيبراني
التعرف على الأنظمة المكشوفة
أحد استخدامات Shodan الأساسية للأمن السيبراني هواكتشاف التعرض.
تستخدمه فرق الأمن من أجل:
- ابحث عن خوادم يمكن الوصول إليها بشكل عام
- كشف قواعد البيانات المكشوفة
- تحديد الأجهزة التي تواجه الإنترنت
- تحديد موقع الأنظمة التي لا ينبغي أن تكون عامة


وهذا مهم بشكل خاص للمؤسسات الكبيرة ذات البنية التحتية المعقدة.
إدارة سطح الهجوم
المنظمات الحديثة ليس لديها محيط واحد. لديهمسطح الهجومالذي يتغير باستمرار. وينطبق هذا بشكل خاص على الشركات التي تعتمد على الاتصال عن بعد، وعمليات نشر إنترنت الأشياء، والخدمات منمزودي خدمة الانترنت الخلوي، حيث يمكن للأصول التي تواجه الإنترنت أن تتوسع بسرعة عبر مواقع متعددة.
شودان يساعد الفرق:
- فهم ما هي الأصول التي تواجه الإنترنت
- مراقبة التغييرات مع مرور الوقت
- كشف الخدمات المكشوفة حديثا
- التحقق من صحة جرد الأصول
في مجال الأمن السيبراني، غالبًا ما تكون الأصول غير المُدارة هي الحلقة الأضعف.
الوعي بالثغرات الأمنية وتحديد أولويات المخاطر
يوفر Shodan بيانات سياقية حول:
- إصدارات البرامج
- لافتات الخدمة
- استخدام التشفير
- التكوينات غير الآمنة المعروفة
وهذا يسمح لفرق الأمن بما يلي:
- تحديد الأنظمة التي يحتمل أن تكون عرضة للخطر
- إعطاء الأولوية للمعالجة
- التركيز على التعرضات عالية المخاطر
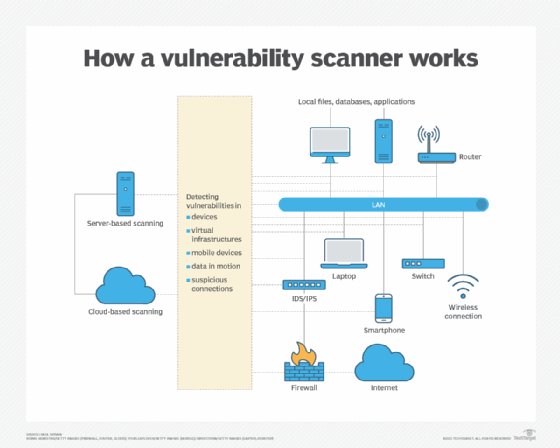
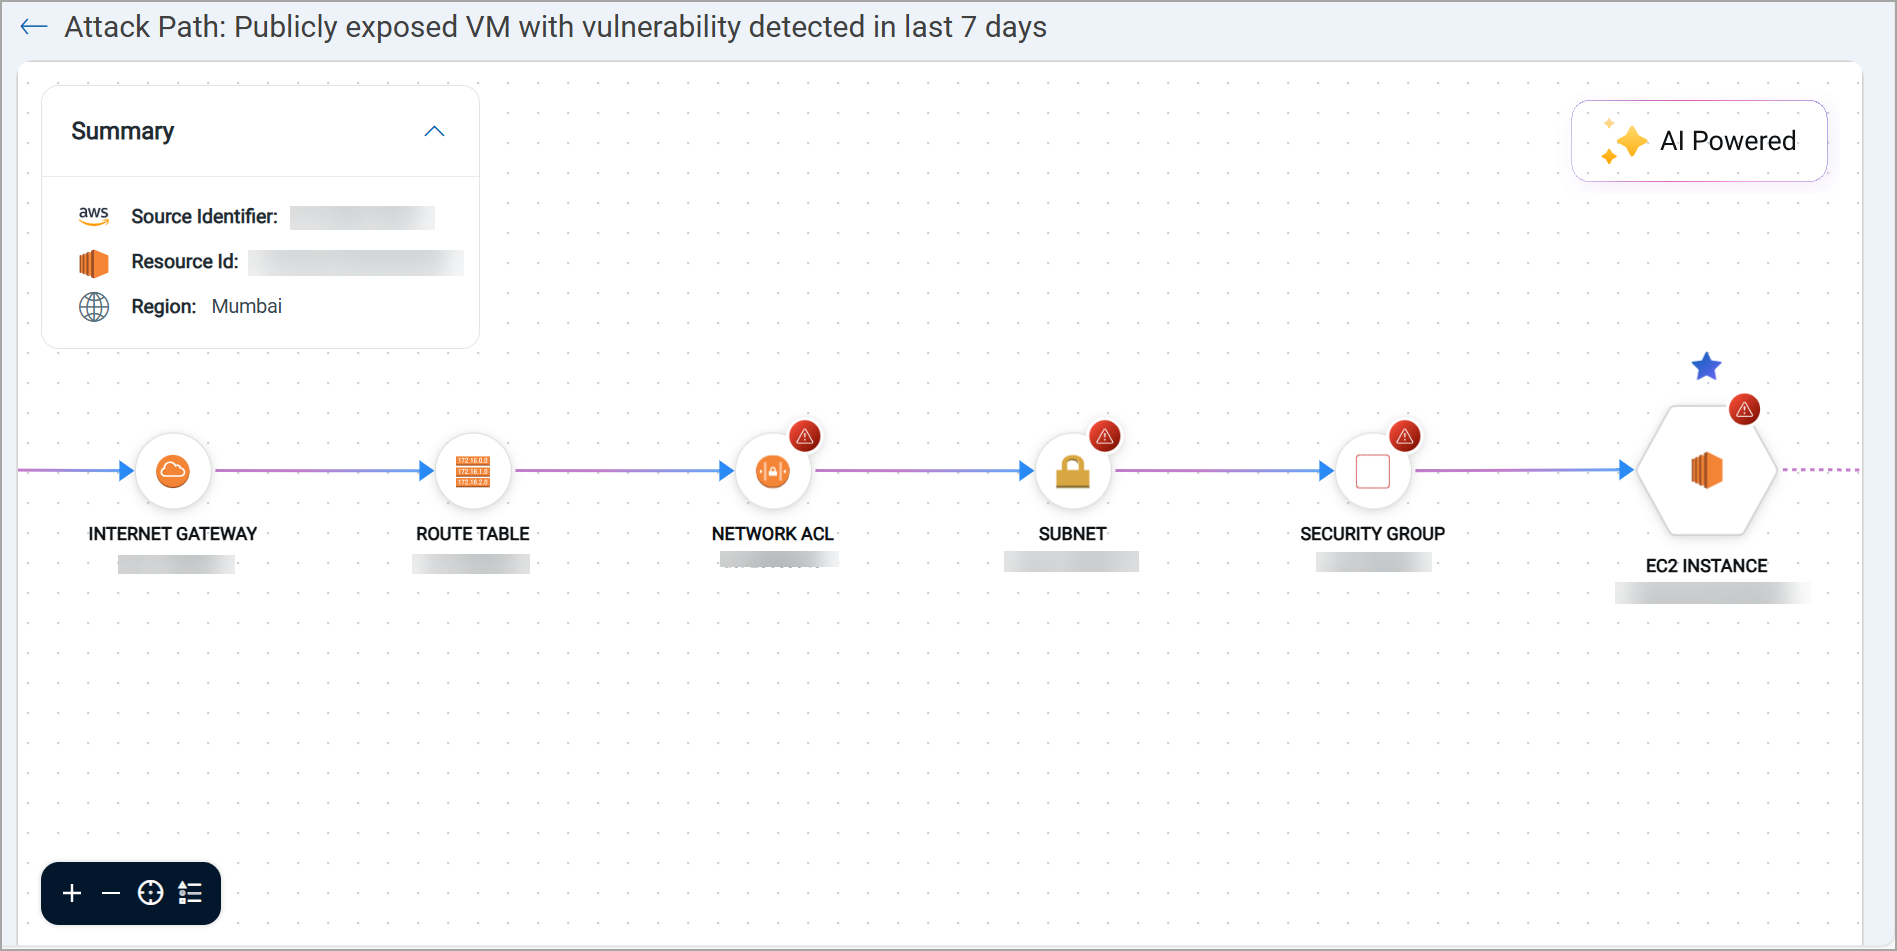
الأهم من ذلك أن هذا يدعماتخاذ القرار الدفاعيوليس الاستغلال.
الاستجابة للحوادث والتحقيق في التهديدات
أثناء وقوع حادث أمني، الوقت مهم ومراقبة الاستجابة السريعةيضمن اكتشاف التهديدات ومعالجتها على الفور قبل تفاقمها.
بإمكان شودان مساعدة المستجيبين:
- تحديد ما إذا كانت الأنظمة المماثلة معروضة في مكان آخر
- تقييم ما إذا كانت المشكلة معزولة أم نظامية
- افهم مدى انتشار الثغرة الأمنية
يعمل هذا السياق الأوسع على تحسين جودة الاستجابة وسرعتها.
رصد انتهاكات السياسة
لدى العديد من المنظمات قواعد صارمة بشأن ما يمكن أن يواجه الإنترنت.
يستخدم شودان في:
- التحقق من الامتثال للسياسات الأمنية
- كشف التعرض غير المصرح به
- التعرف على أنظمة تكنولوجيا المعلومات الظل
- تأكيد نجاح جهود الإصلاح
إنه بمثابة فحص خارجي مستقل.
شودان في الفريق الأحمر والعمل الجماعي الأزرق
يتم استخدام Shodan عبر التخصصات الدفاعية.
الفريق الأزرق (الأمن الدفاعي)
تستخدم الفرق الزرقاء Shodan من أجل:
- تدقيق التعرض الخارجي
- تحسين الوضع الأمني
- تقليل سطح الهجوم
- دعم المراقبة المستمرة
التركيز هو الوقاية والتوعية.
الفريق الأحمر (اختبار معتمد)
في البيئات الخاضعة للرقابة والمصرح بها، قد تستخدم الفرق الحمراء Shodan من أجل:
- محاكاة استطلاع المهاجم
- إظهار الرؤية في العالم الحقيقي
- تثقيف أصحاب المصلحة حول المخاطر
هذا الاستخدام أخلاقي ويعتمد على الإذن، وليس انتهازيًا.
حالات الاستخدام الشائعة للأمن السيبراني حسب القطاع
تكنولوجيا المعلومات للمؤسسات
تستخدم الشركات Shodan من أجل:
- تتبع الخدمات المكشوفة خارجيًا
- التحقق من صحة تكوينات أمان السحابة
- مراقبة مخاطر الاندماج والاستحواذ
- تقليل الأصول غير المعروفة
الرعاية الصحية والبنية التحتية الحيوية
القطاعات الحساسة تستخدم شودان من أجل:
- التعرف على الأجهزة الطبية المكشوفة
- مراقبة أنظمة التحكم الصناعية
- تقليل المخاطر التنظيمية
- حماية سلامة المرضى والعمليات


الرؤية هنا يمكن أن تمنع العواقب الوخيمة في العالم الحقيقي.
الحكومة والقطاع العام
تستخدم الوكالات العامة Shodan من أجل:
- تقييم اتجاهات التعرض الوطنية
- دعم تقييمات المخاطر
- تحسين أمن البنية التحتية
- إبلاغ السياسة والمعايير
هل شودان بحد ذاته خطر أمني؟
هذا السؤال يأتي في كثير من الأحيان.
شودان لا:
- أنظمة الإختراق
- تجاوز المصادقة
- استغلال الثغرات الأمنية
- إنشاء التعرض
إنه يكشف ما هو متاح للجمهور بالفعل.
الخطر الحقيقي هوالتكوين الخاطئوليس شودان.
إذا كان بإمكان شودان رؤية النظام، فيمكن لأي شخص آخر ذلك.
الاستخدام الأخلاقي والقانوني في الأمن السيبراني
يعد استخدام Shodan قانونيًا في معظم الولايات القضائية لأنه:
- يجمع المعلومات المتاحة للجمهور
- لا يتطلب أوراق اعتماد
- لا يصل إلى البيانات المحمية
إلا أن الاستخدام الأخلاقي يتطلب:
- تصريح للاختبار
- الإفصاح المسؤول
- نية دفاعية واضحة
تعمل فرق الأمن السيبراني المهنية ضمن هذه الحدود.
مفاهيم خاطئة عن شودان في الأمن السيبراني
"Shodan هي أداة قرصنة."
إنها أداة رؤية واستطلاع.
"المهاجمون فقط يستخدمون شودان."
يستخدمه المدافعون على نطاق واسع.
"إذا كان على شودان، فهو معرض للخطر."
التعرض لا يساوي الانتهاك.
"حظر شودان يحل المشكلة."
إصلاح التكوين لا.
إن فهم هذه النقاط يقلل من الخوف وسوء الاستخدام.
كيف يكمل شودان أدوات الأمان الأخرى
شودان ليس بديلاً عن:
- ماسحات الضعف
- جدران الحماية
- منصات SIEM
- حماية نقطة النهاية
وبدلاً من ذلك، فهو يكملها بتوفيرالمنظور الخارجي.
الأدوات الداخلية تظهر لكأعتقدلديك.
شودان يظهر ما يمكن للإنترنتانظر في الواقع.
هذا الاختلاف قوي.
لماذا يقدر متخصصو الأمن السيبراني شودان
شودان يساعد في الإجابة على الأسئلة الحرجة:
- ما الذي تم كشفه الآن؟
- ما الذي تغير مؤخرا؟
- ما مدى ظهورنا للمهاجمين؟
- أين يجب أن نركز أولا؟
وفي مجال تكون فيه النقاط العمياء مكلفة، فإن هذه الرؤية لا تقدر بثمن.
الدرس الأكبر: الأمن يبدأ بالرؤية
يسلط شودان الضوء على حقيقة أساسية تتعلق بالأمن السيبراني: العديد من المخاطر تحدث ذاتيًا من خلال التكوين الخاطئ والإهمال، وليس من خلال الهجمات المتقدمة.
تميل المنظمات التي تستخدم Shodan بشكل مسؤول إلى:
- اكتشف المشكلات مسبقًا
- تقليل التعرض الخارجي
- تحسين النضج الأمني
- اتخاذ قرارات أفضل لتحديد الأولويات
الخلاصة: أداة دفاعية للإنترنت المكشوف
The محرك بحث شودانلا يتعلق الأمر باختراق الأنظمة. يتعلق الأمر بفهم مدى تعرض الأنظمة للخطر بالفعل.
في مجال الأمن السيبراني، يستخدم شودان في:
- تحديد المخاطر
- إدارة أسطح الهجوم
- دعم الاستجابة للحوادث
- تحسين المساءلة
عند استخدامه بطريقة أخلاقية ومسؤولة، فإنه يساعد المدافعين على التفكير مثل المهاجمين دون أن يصبحوا مهاجمين.
إذا كانت مؤسستك تقوم بتقييم التعرض الخارجي، أو مراقبة الأمن السيبراني، أو استراتيجيات إدارة المخاطر،املأ نموذج الاتصال الخاص بنا أو تواصل معنا اليوم. الرؤية هي الخطوة الأولى نحو الأمن.
