在此页面上12
当大多数人想到搜索引擎时,他们会想到网站、文章、视频和图像。但互联网不仅仅由网页组成。它充满了服务器、网络摄像头、路由器、工业系统、数据库和智能设备,这些设备悄然连接且经常暴露。
The Shodan 搜索引擎存在索引那互联网的一边。
对于网络安全专业人士来说,Shodan 并不是一种好奇心或黑客工具。这是一个可视化平台这揭示了系统的真实暴露程度。负责任地使用,它可以帮助组织识别风险、监控攻击面并了解全球安全趋势。
这篇文章解释了Shodan 搜索引擎如何在网络安全中使用,它揭示了什么,以及为什么它成为防御者而不是攻击者的重要工具。
Shodan 搜索引擎是什么?
首丹是一种专门的搜索引擎,可以对联网设备而不是网站进行索引。
Shodan 不是抓取网页,而是扫描:
- IP 地址
- 打开端口
- 网络服务
- 横幅和元数据
它收集有关可通过互联网访问的设备的公开信息。
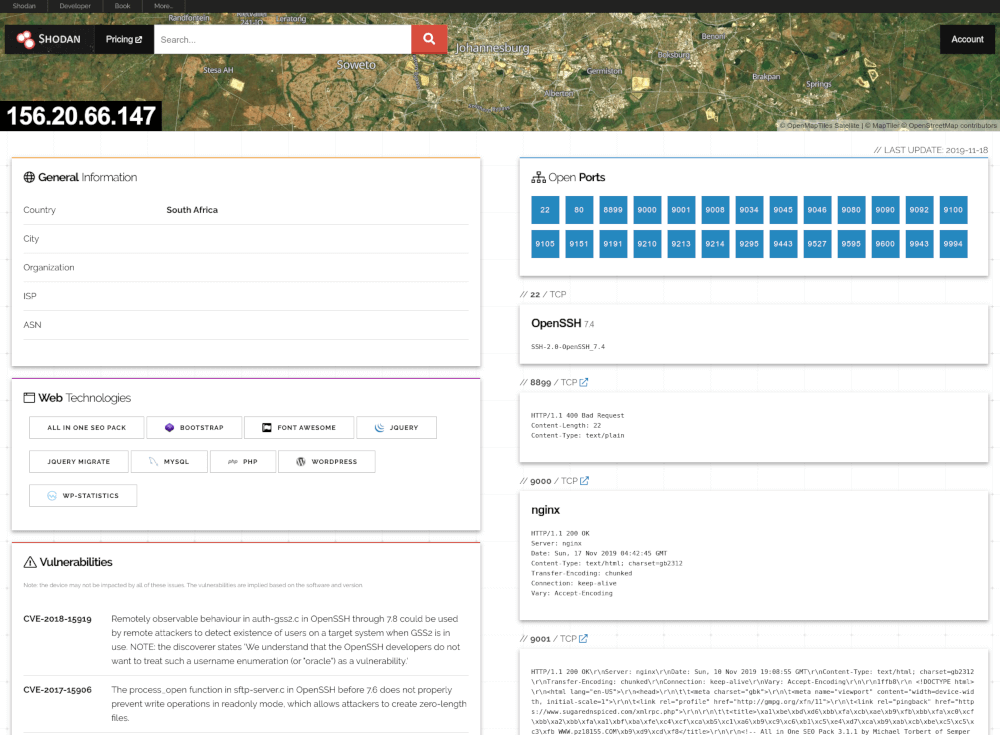
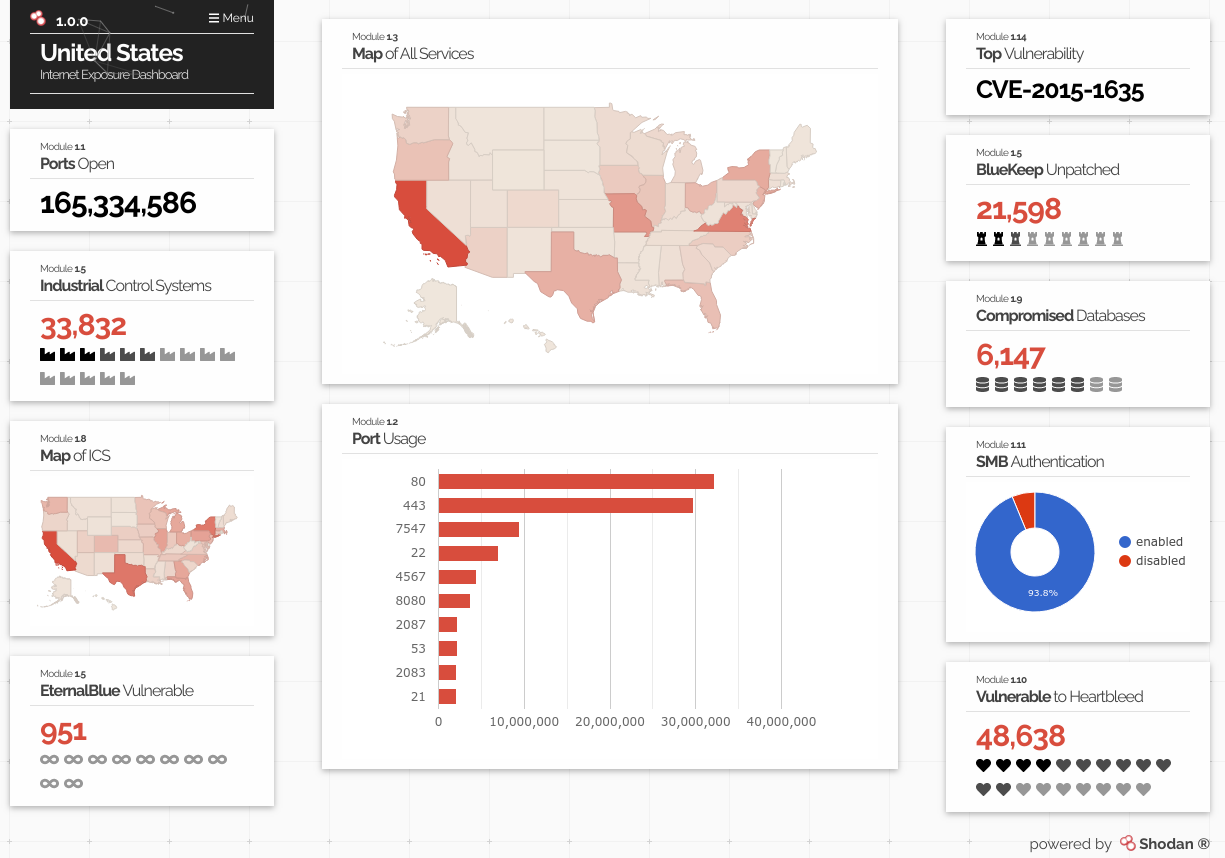
关键区别在于:Shodan 不会侵入系统。它显示了哪些系统已经暴露。
为什么 Shodan 在网络安全中很重要
网络安全从根本上讲是关于可见性。你无法保护你不知道的东西的存在。
许多违规事件的发生并不是因为复杂的攻击,而是因为:
- 系统意外暴露
- 服务配置错误
- 默认设置从未更改
- 旧系统被遗忘
为了消除这些常见的人为错误和安全疏忽,组织依赖网络安全专家执行全面的环境审计,强化配置设置,并确保没有遗留资产容易被利用。
Shodan 帮助安全团队了解攻击者已经可以看到的内容。
Shodan 搜索引擎在网络安全中使用的核心方式
识别暴露的系统
Shodan 的主要网络安全用途之一是曝光发现。
安全团队用它来:
- 查找可公开访问的服务器
- 检测暴露的数据库
- 识别面向互联网的设备
- 找到不应公开的系统


这对于具有复杂基础设施的大型组织尤其重要。
攻击面管理
现代组织没有单一的边界。他们有一个攻击面不断变化。对于依赖远程连接、物联网部署和服务的企业来说尤其如此。蜂窝互联网提供商,面向互联网的资产可以在多个地点快速扩展。
Shodan 帮助团队:
- 了解哪些资产是面向互联网的
- 监控随时间的变化
- 检测新暴露的服务
- 验证资产库存
在网络安全中,不受管理的资产通常是最薄弱的环节。
漏洞意识和风险优先级
Shodan 提供有关以下内容的上下文数据:
- 软件版本
- 服务横幅
- 加密使用
- 已知的不安全配置
这使得安全团队能够:
- 识别潜在的易受攻击的系统
- 优先考虑补救
- 关注高风险暴露
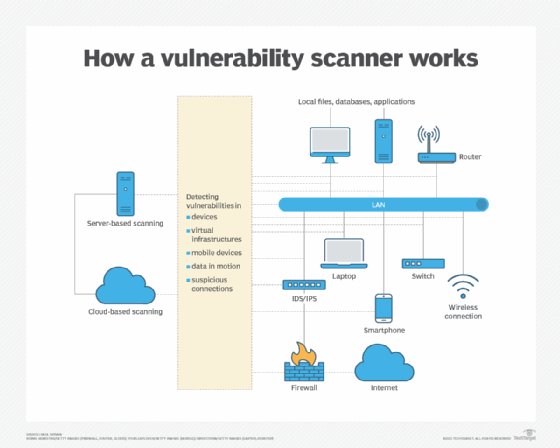
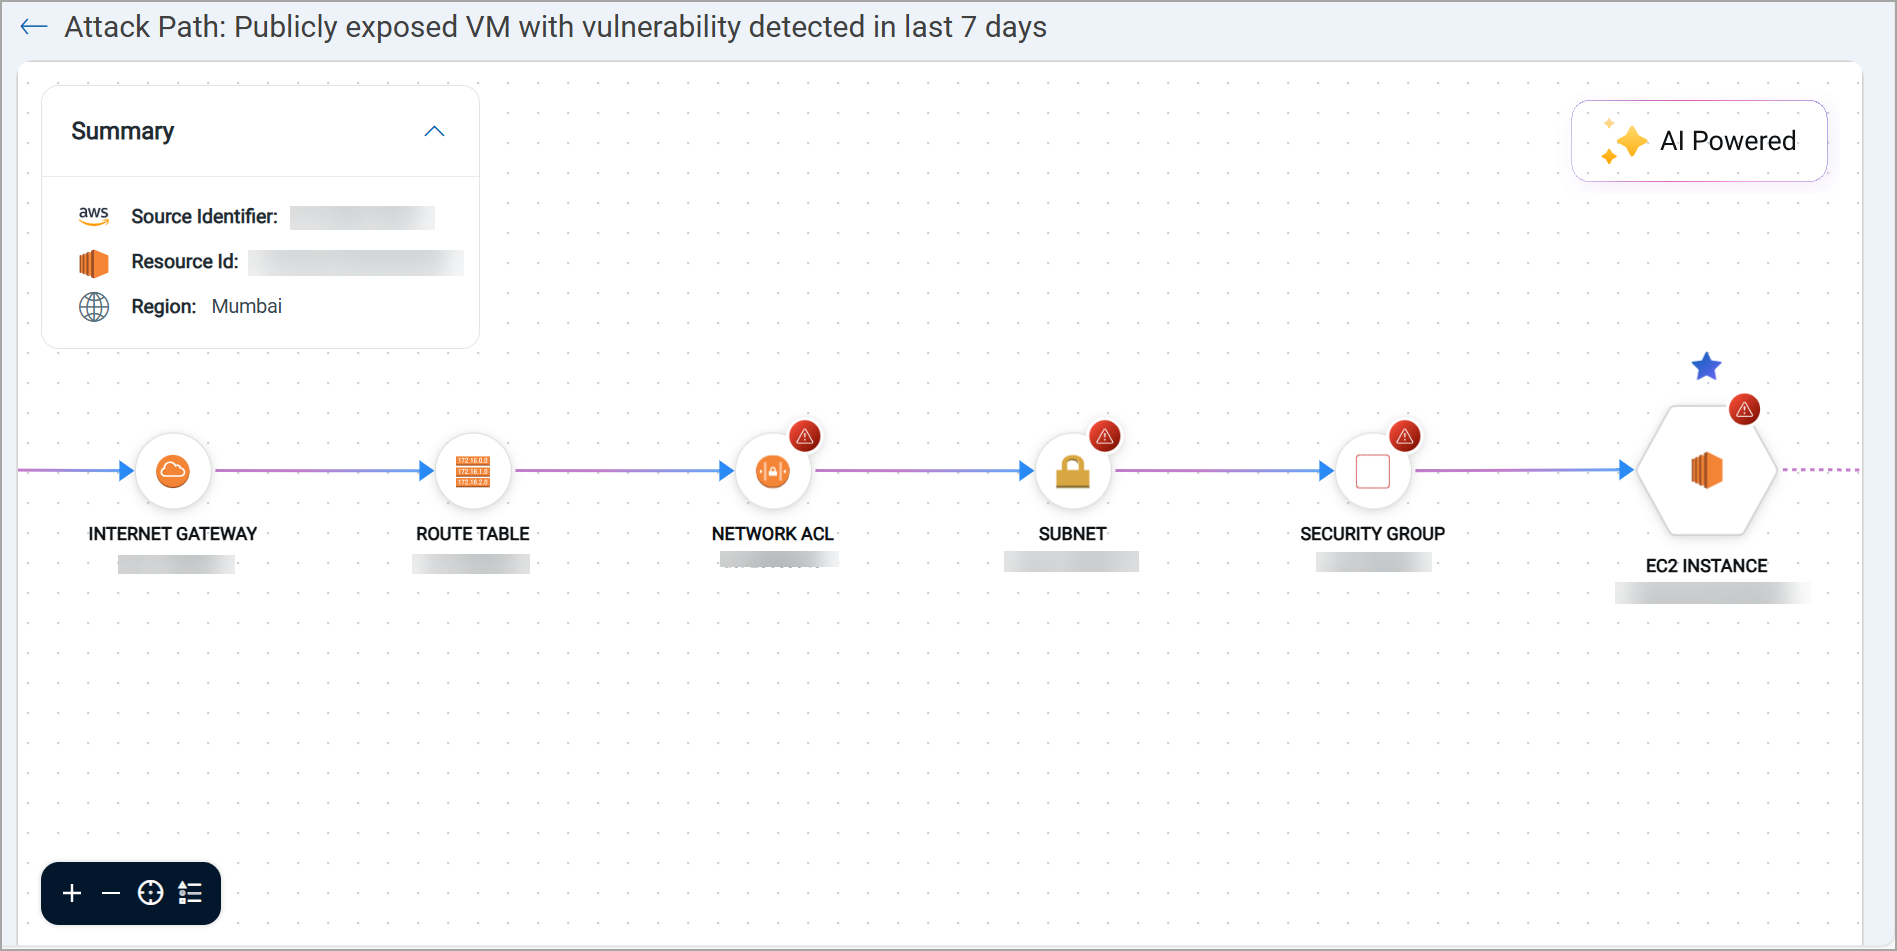
重要的是,这支持防御性决策,而不是剥削。
事件响应和威胁调查
在发生安全事件时,时间很重要,快速响应监控确保在威胁升级之前立即检测到并解决威胁。
Shodan 可以帮助响应者:
- 确定类似的系统是否在其他地方暴露
- 评估问题是孤立的还是系统性的
- 了解漏洞的可见范围
这种更广泛的背景提高了响应质量和速度。
监控政策违规行为
许多组织对于什么可以面向互联网有严格的规则。
Shodan 用于:
- 验证是否符合安全策略
- 检测未经授权的暴露
- 识别影子 IT 系统
- 确认补救措施有效
它充当独立的外部检查。
红队和蓝队工作中的 Shodan
Shodan 可用于各种防守学科。
蓝队(防御安全)
蓝队使用 Shodan 来:
- 审计外部暴露
- 改善安全状况
- 减少攻击面
- 支持连续监控
重点是预防和认识。
红队(授权测试)
在受控、授权的环境中,红队可以使用 Shodan 来:
- 模拟攻击者侦察
- 展示现实世界的可见性
- 对利益相关者进行风险教育
这种使用是道德的和基于许可的,而不是机会主义的。
按部门划分的常见网络安全用例
企业IT
企业使用 Shodan 来:
- 跟踪外部暴露的服务
- 验证云安全配置
- 监控并购风险
- 减少未知资产
医疗保健和关键基础设施
敏感行业使用 Shodan 来:
- 识别暴露的医疗设备
- 监控工业控制系统
- 降低监管风险
- 保护患者和操作安全


这里的可见性可以防止严重的现实后果。
政府和公共部门
公共机构使用 Shodan 来:
- 评估全国暴露趋势
- 支持风险评估
- 提高基础设施安全
- 告知政策和标准
Shodan 本身存在安全风险吗?
这个问题经常出现。
Shodan 不:
- 黑客系统
- 绕过身份验证
- 利用漏洞
- 创造曝光
它揭示了已经公开的内容。
真正的风险是配置错误,不是肖丹。
如果 Shodan 可以看到一个系统,那么其他人也可以。
网络安全中的道德和法律使用
Shodan 在大多数司法管辖区都是合法使用的,因为它:
- 收集公开信息
- 不需要凭证
- 不访问受保护的数据
然而,合乎道德的使用要求:
- 测试授权
- 负责任的披露
- 明确的防守意图
专业的网络安全团队在这些范围内运作。
关于网络安全领域 Shodan 的误解
“Shodan 是一种黑客工具。”
它是一种可见性和侦察工具。
“只有攻击者才使用 Shodan。”
防守者广泛使用它。
“如果它在 Shodan 上,它就会受到损害。”
曝光不等于违规。
“阻止 Shodan 可以解决问题。”
修复配置即可。
了解这些要点可以减少恐惧和误用。
Shodan 如何补充其他安全工具
Shodan 不能替代:
- 漏洞扫描器
- 防火墙
- SIEM 平台
- 端点保护
相反,它通过提供来补充它们外部视角。
内部工具显示您的内容认为你有。
Shodan 展示了互联网的能力实际看到。
这种差异是强大的。
为什么网络安全专业人士重视 Shodan
Shodan 帮助回答关键问题:
- 现在暴露了什么?
- 最近发生了什么变化?
- 我们对攻击者来说有多明显?
- 我们首先应该关注哪里?
在盲点成本高昂的领域,这种洞察力是无价的。
更大的教训:安全从可见性开始
Shodan 强调了一个核心网络安全事实:许多风险是由于错误配置和忽视而造成的,而不是高级攻击。
负责任地使用 Shodan 的组织倾向于:
- 尽早发现问题
- 减少外部暴露
- 提高安全成熟度
- 做出更好的优先级决策
结论:暴露互联网的防御工具
The Shodan 搜索引擎不是闯入系统。这是关于了解系统已经暴露的程度。
在网络安全中,Shodan 用于:
- 识别风险
- 管理攻击面
- 支持事件响应
- 提高问责制
以符合道德和负责任的方式使用,它可以帮助防御者像攻击者一样思考,而不是成为攻击者。
如果您的组织正在评估外部暴露、网络安全监控或风险管理策略,立即填写我们的联系表或联系我们。可见性是迈向安全的第一步。
