Sur cette page12
- 01Qu'est-ce que le moteur de recherche Shodan ?
- 02Pourquoi Shodan est important dans la cybersécurité
- 03Principales façons dont le moteur de recherche Shodan est utilisé dans la cybersécurité
- 04Shodan dans le travail de l'équipe rouge et de l'équipe bleue
- 05Cas d'utilisation courants de la cybersécurité par secteur
- 06Shodan lui-même constitue-t-il un risque pour la sécurité ?
- 07Utilisation éthique et légale en cybersécurité
- 08Idées fausses sur Shodan dans la cybersécurité
- 09Comment Shodan complète d'autres outils de sécurité
- 10Pourquoi les professionnels de la cybersécurité apprécient Shodan
- 11La plus grande leçon : la sécurité commence par la visibilité
- 12Conclusion : un outil défensif pour un Internet exposé
Lorsque la plupart des gens pensent aux moteurs de recherche, ils pensent aux sites Web, aux articles, aux vidéos et aux images. Mais Internet n’est pas uniquement constitué de pages Web. Il regorge de serveurs, de webcams, de routeurs, de systèmes industriels, de bases de données et d’appareils intelligents discrètement connectés et souvent exposés.
LeMoteur de recherche Shodanexiste pour indexerquecôté d’Internet.
Pour les professionnels de la cybersécurité, Shodan n’est ni une curiosité ni un outil de piratage. C'est unplateforme de visibilitécela révèle à quel point les systèmes sont réellement exposés. Utilisé de manière responsable, il aide les organisations à identifier les risques, à surveiller les surfaces d'attaque et à comprendre les tendances mondiales en matière de sécurité.
Cet article expliquecomment le moteur de recherche Shodan est utilisé en cybersécurité, ce qu'il révèle et pourquoi il est devenu un outil essentiel pour les défenseurs plutôt que pour les attaquants.
Qu'est-ce que le moteur de recherche Shodan ?
Shodanest un moteur de recherche spécialisé qui indexe les appareils connectés à Internet plutôt que les sites Web.
Plutôt que d'explorer les pages Web, Shodan analyse :
- Adresses IP
- Ports ouverts
- Services réseau
- Bannières et métadonnées
Il collecte des informations accessibles au public sur les appareils accessibles depuis Internet.
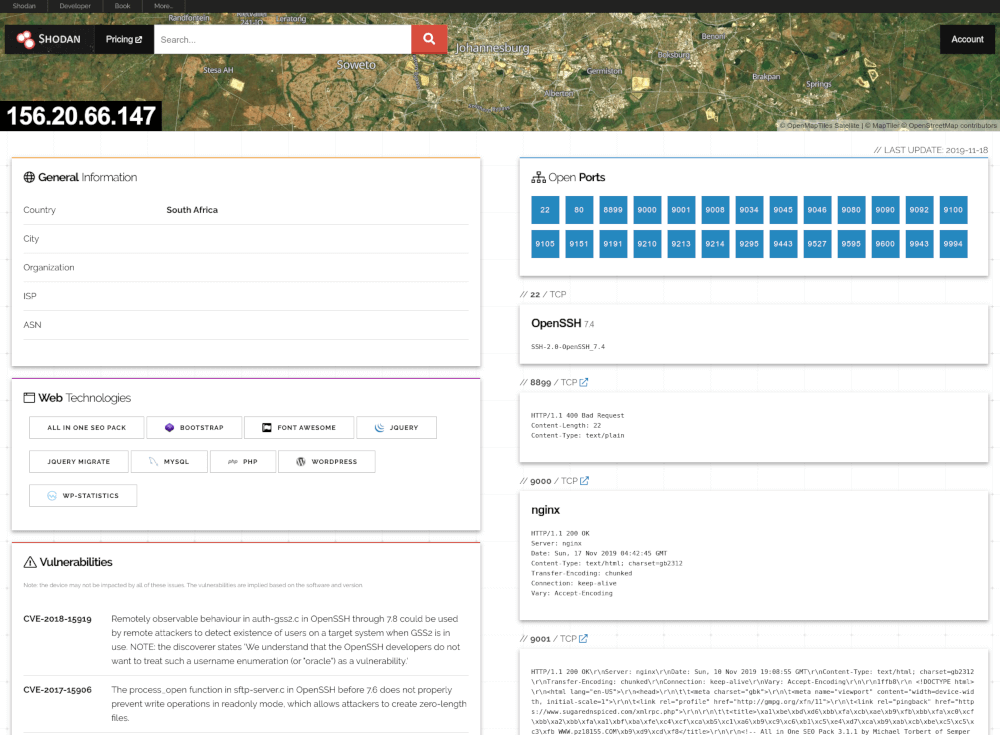
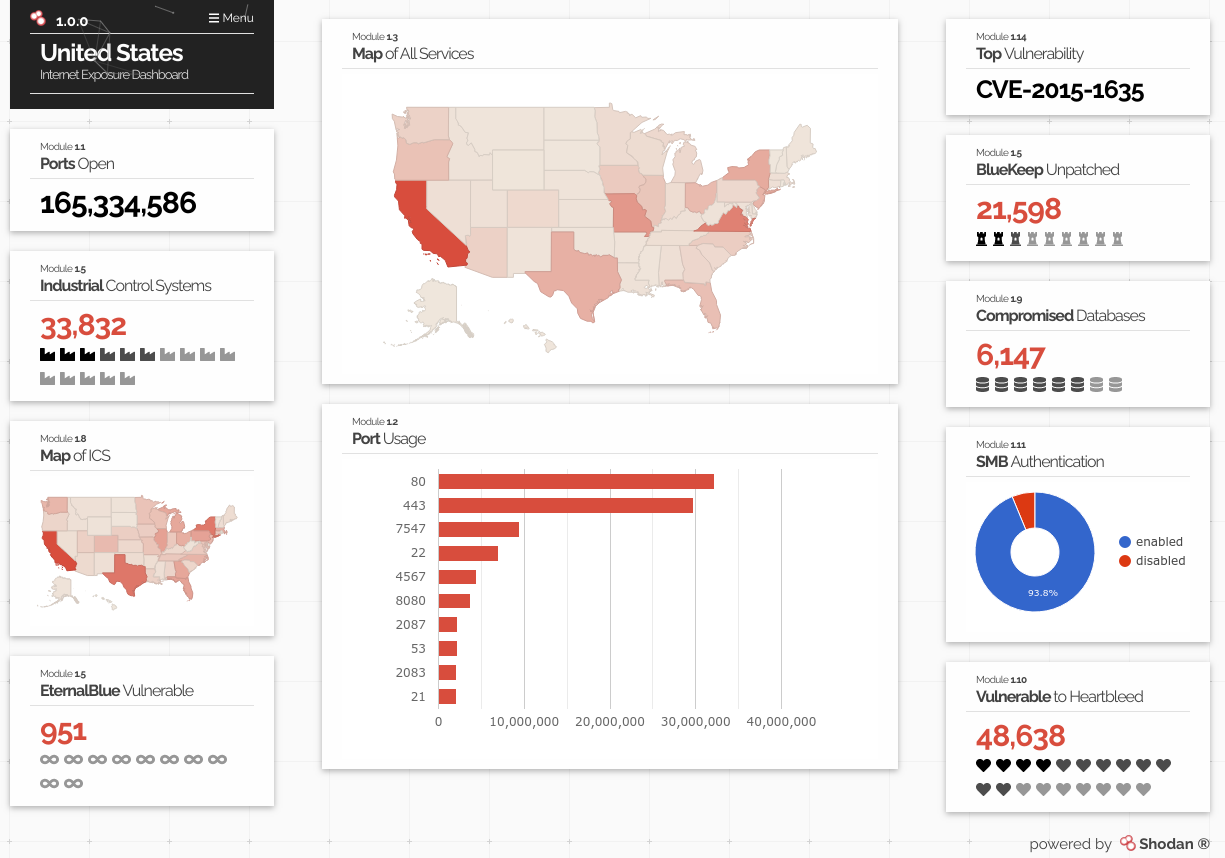
La distinction clé est la suivante :Shodan ne pénètre pas dans les systèmes. Il montre quels systèmes exposent déjà.
Pourquoi Shodan est important dans la cybersécurité
La cybersécurité est fondamentalement une question de visibilité. Vous ne pouvez pas protéger ce dont vous ignorez l’existence.
De nombreuses violations se produisent non pas à cause d'attaques sophistiquées, mais parce que :
- Un système a été accidentellement laissé exposé
- Un service a été mal configuré
- Les paramètres par défaut n'ont jamais été modifiés
- Un ancien système a été oublié
Pour éliminer ces erreurs humaines et omissions de sécurité courantes, les organisations s'appuient surexperts en cybersécuritépour effectuer des audits environnementaux complets, renforcer les paramètres de configuration et garantir qu'aucun actif hérité n'est vulnérable à l'exploitation.
Shodan aide les équipes de sécurité à voir ce que les attaquants peuvent déjà voir.
Principales façons dont le moteur de recherche Shodan est utilisé dans la cybersécurité
Identification des systèmes exposés
L’une des principales utilisations de Shodan en matière de cybersécurité estexposition découverte.
Les équipes de sécurité l'utilisent pour :
- Trouver des serveurs accessibles au public
- Détecter les bases de données exposées
- Identifier les appareils connectés à Internet
- Localiser les systèmes qui ne doivent pas être publics


Ceci est particulièrement important pour les grandes organisations dotées d’une infrastructure complexe.
Gestion de la surface d'attaque
Les organisations modernes n’ont pas de périmètre unique. Ils ont unsurface d'attaquecela change constamment. Cela est particulièrement vrai pour les entreprises qui s'appuient sur la connectivité à distance, les déploiements IoT et les services defournisseurs d'accès Internet cellulaire, où les actifs accessibles sur Internet peuvent se développer rapidement sur plusieurs emplacements.
Shodan aide les équipes :
- Comprendre quels actifs sont accessibles sur Internet
- Surveiller les changements au fil du temps
- Détecter les services nouvellement exposés
- Valider les inventaires d'actifs
En matière de cybersécurité, les actifs non gérés constituent souvent le maillon faible.
Sensibilisation à la vulnérabilité et priorisation des risques
Shodan fournit des données contextuelles sur :
- Versions du logiciel
- Bannières de services
- Utilisation du chiffrement
- Configurations non sécurisées connues
Cela permet aux équipes de sécurité de :
- Identifier les systèmes potentiellement vulnérables
- Prioriser la remédiation
- Focus sur les expositions à haut risque
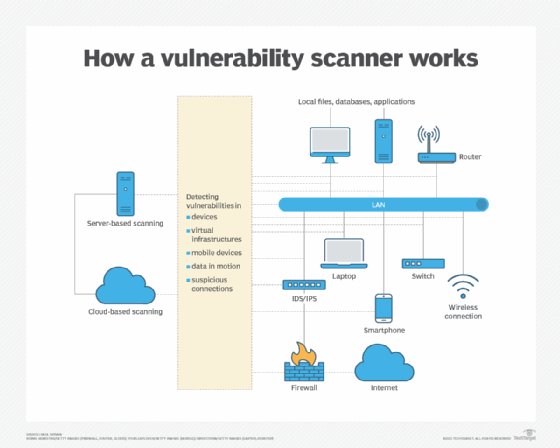
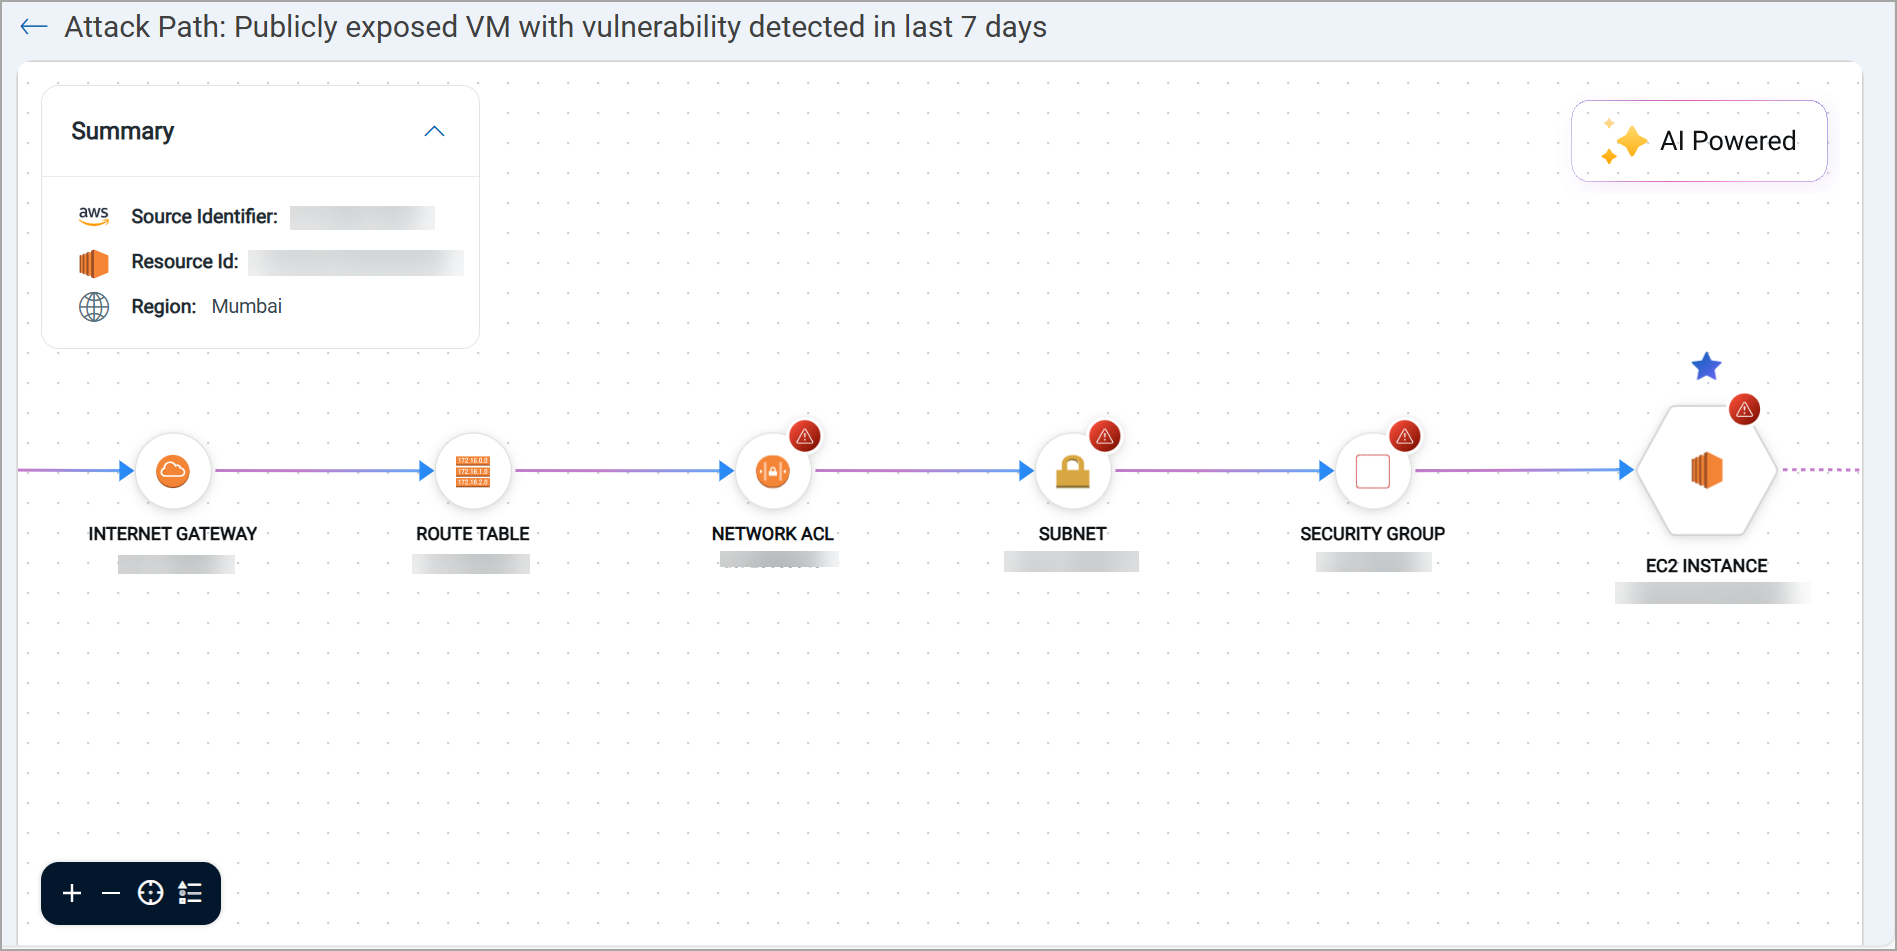
Surtout, cela prend en chargeprise de décision défensive, pas d'exploitation.
Réponse aux incidents et enquête sur les menaces
Lors d'un incident de sécurité, le temps compte etsurveillance de réponse rapidegarantit que les menaces sont détectées et traitées instantanément avant qu’elles ne s’aggravent.
Shodan peut aider les intervenants :
- Déterminer si des systèmes similaires sont exposés ailleurs
- Évaluer si un problème est isolé ou systémique
- Comprendre dans quelle mesure une vulnérabilité peut être visible
Ce contexte plus large améliore la qualité et la rapidité des réponses.
Surveillance des violations des politiques
De nombreuses organisations ont des règles strictes concernant ce qui peut être accessible sur Internet.
Shodan est utilisé pour :
- Valider la conformité aux politiques de sécurité
- Détecter les expositions non autorisées
- Identifier les systèmes informatiques fantômes
- Confirmer que les efforts de correction ont fonctionné
Il agit comme un contrôle externe indépendant.
Shodan dans le travail de l'équipe rouge et de l'équipe bleue
Shodan est utilisé dans toutes les disciplines défensives.
Équipe Bleue (Sécurité Défensive)
Les équipes bleues utilisent Shodan pour :
- Auditer l'exposition externe
- Améliorer la posture de sécurité
- Réduire la surface d'attaque
- Prise en charge de la surveillance continue
L’accent est mis sur la prévention et la sensibilisation.
Équipe rouge (tests autorisés)
Dans des environnements contrôlés et autorisés, les équipes rouges peuvent utiliser Shodan pour :
- Simuler la reconnaissance d'un attaquant
- Démontrer une visibilité dans le monde réel
- Éduquer les parties prenantes sur les risques
Cette utilisation est éthique et basée sur la permission, et non opportuniste.
Cas d'utilisation courants de la cybersécurité par secteur
Informatique d'entreprise
Les entreprises utilisent Shodan pour :
- Suivre les services exposés en externe
- Valider les configurations de sécurité cloud
- Surveiller les risques de fusions et acquisitions
- Réduire les actifs inconnus
Soins de santé et infrastructures critiques
Les secteurs sensibles utilisent Shodan pour :
- Identifier les dispositifs médicaux exposés
- Surveiller les systèmes de contrôle industriels
- Réduire le risque réglementaire
- Protéger la sécurité des patients et des opérations


La visibilité ici peut éviter de graves conséquences dans le monde réel.
Gouvernement et secteur public
Les agences publiques utilisent Shodan pour :
- Évaluer les tendances nationales d’exposition
- Soutenir les évaluations des risques
- Améliorer la sécurité des infrastructures
- Informer les politiques et les normes
Shodan lui-même constitue-t-il un risque pour la sécurité ?
Cette question revient fréquemment.
Shodan ne :
- Systèmes de piratage
- Contourner l'authentification
- Exploiter les vulnérabilités
- Créer une exposition
Il révèle ce qui est déjà accessible au public.
Le vrai risque estmauvaise configuration, pas Shodan.
Si Shodan peut voir un système, n’importe qui d’autre le peut aussi.
Utilisation éthique et légale en cybersécurité
L'utilisation de Shodan est légale dans la plupart des juridictions car :
- Collecte des informations accessibles au public
- Ne nécessite pas d'informations d'identification
- N'accède pas aux données protégées
Cependant, une utilisation éthique nécessite :
- Autorisation de tests
- Divulgation responsable
- Intention défensive claire
Les équipes professionnelles de cybersécurité opèrent dans ces limites.
Idées fausses sur Shodan dans la cybersécurité
"Shodan est un outil de piratage."
C’est un outil de visibilité et de reconnaissance.
"Seuls les attaquants utilisent Shodan."
Les défenseurs l'utilisent largement.
"Si c'est sur Shodan, c'est compromis."
L’exposition n’équivaut pas à une violation.
"Bloquer Shodan résout le problème."
La configuration de correction le fait.
Comprendre ces points réduit la peur et les abus.
Comment Shodan complète d'autres outils de sécurité
Shodan ne remplace pas :
- Scanners de vulnérabilités
- Pare-feu
- Plateformes SIEM
- Protection des points de terminaison
Au lieu de cela, il les complète en fournissantpoint de vue externe.
Les outils internes montrent ce que vouspensetu as.
Shodan montre ce qu'Internet peutvoir en fait.
Cette différence est puissante.
Pourquoi les professionnels de la cybersécurité apprécient Shodan
Shodan aide à répondre aux questions critiques :
- Qu’est-ce qui est exposé en ce moment ?
- Qu'est-ce qui a changé récemment ?
- Dans quelle mesure sommes-nous visibles pour les attaquants ?
- Sur quoi devrions-nous nous concentrer en premier ?
Dans un domaine où les angles morts coûtent cher, cette connaissance est inestimable.
La plus grande leçon : la sécurité commence par la visibilité
Shodan met en évidence une vérité fondamentale en matière de cybersécurité : de nombreux risques sont auto-infligés par une mauvaise configuration et une négligence, et non par des attaques avancées.
Les organisations qui utilisent Shodan de manière responsable ont tendance à :
- Découvrez les problèmes plus tôt
- Réduire l’exposition externe
- Améliorer la maturité de la sécurité
- Prendre de meilleures décisions en matière de priorisation
Conclusion : un outil défensif pour un Internet exposé
LeMoteur de recherche Shodanil ne s’agit pas de s’introduire dans des systèmes. Il s’agit de comprendre à quel point les systèmes sont déjà exposés.
En cybersécurité, Shodan est habitué à :
- Identifier le risque
- Gérer les surfaces d'attaque
- Prise en charge de la réponse aux incidents
- Améliorer la responsabilité
Utilisé de manière éthique et responsable, il aide les défenseurs à penser comme des attaquants sans le devenir.
Si votre organisation évalue une exposition externe, une surveillance de la cybersécurité ou des stratégies de gestion des risques,remplissez notre formulaire de contact ou contactez-nous dès aujourd'hui. La visibilité est le premier pas vers la sécurité.
