Op deze pagina12
- 01Wat is de Shodan-zoekmachine?
- 02Waarom Shodan belangrijk is in cyberbeveiliging
- 03Belangrijkste manieren waarop de Shodan-zoekmachine wordt gebruikt in cyberbeveiliging
- 04Shodan in het rode team en het blauwe teamwerk
- 05Veel voorkomende cyberbeveiligingsgebruiksscenario's per sector
- 06Is Shodan zelf een veiligheidsrisico?
- 07Ethisch en legaal gebruik in cyberbeveiliging
- 08Misvattingen over Shodan op het gebied van cyberbeveiliging
- 09Hoe Shodan andere beveiligingstools aanvult
- 10Waarom cyberbeveiligingsprofessionals Shodan waarderen
- 11De grotere les: beveiliging begint met zichtbaarheid
- 12Conclusie: een defensief instrument voor een blootliggend internet
Wanneer de meeste mensen aan zoekmachines denken, denken ze aan websites, artikelen, video’s en afbeeldingen. Maar internet bestaat niet alleen uit webpagina's. Het staat vol met servers, webcams, routers, industriële systemen, databases en slimme apparaten die stilletjes met elkaar verbonden zijn en vaak zichtbaar zijn.
DeShodan-zoekmachinebestaat omte indexeren datkant van het internet.
Voor cybersecurityprofessionals is Shodan geen curiosa- of hacktool. Het is eenzichtbaarheidsplatformdat laat zien hoe kwetsbaar systemen werkelijk zijn. Als het op verantwoorde wijze wordt gebruikt, helpt het organisaties risico's te identificeren, aanvalsoppervlakken te monitoren en mondiale beveiligingstrends te begrijpen.
In dit artikel wordtuitgelegd hoe de Shodan-zoekmachine wordt gebruikt in cyberbeveiliging, wat het onthult en waarom het een essentieel hulpmiddel is geworden voor verdedigers in plaats van voor aanvallers.
Wat is de Shodan-zoekmachine?
Shodanis een gespecialiseerde zoekmachine die apparaten met internetverbinding indexeert in plaats van websites.
In plaats van webpagina's te crawlen, scant Shodan:
- IP-adressen
- Poorten openen
- Netwerkdiensten
- Banners en metagegevens
Het verzamelt publiekelijk beschikbare informatie over apparaten die toegankelijk zijn via internet.
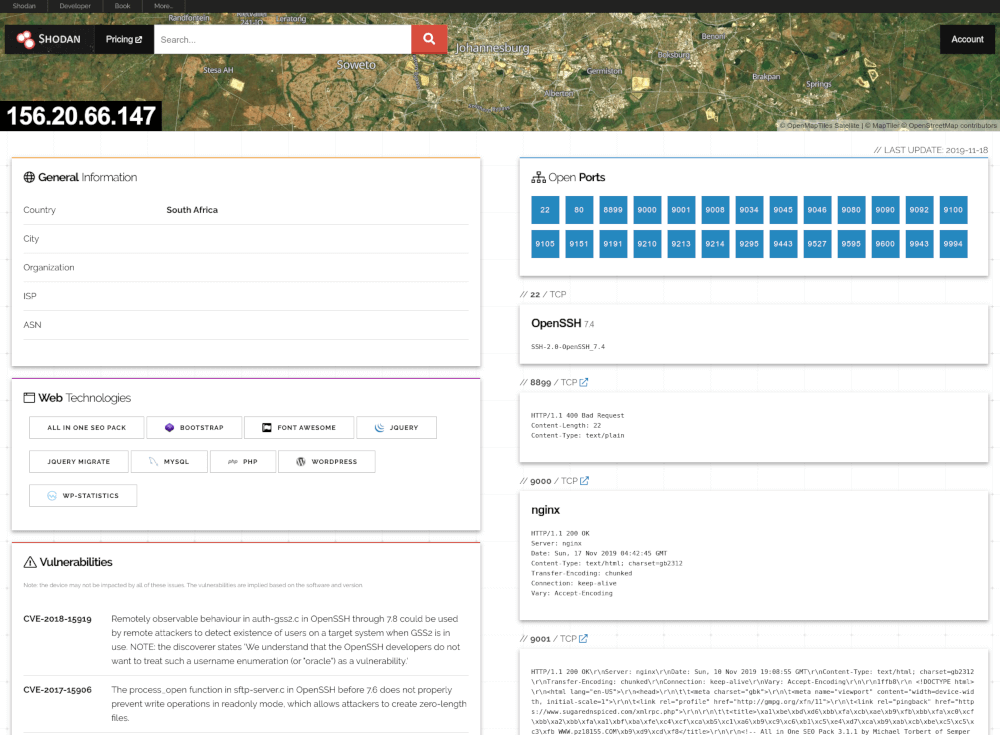
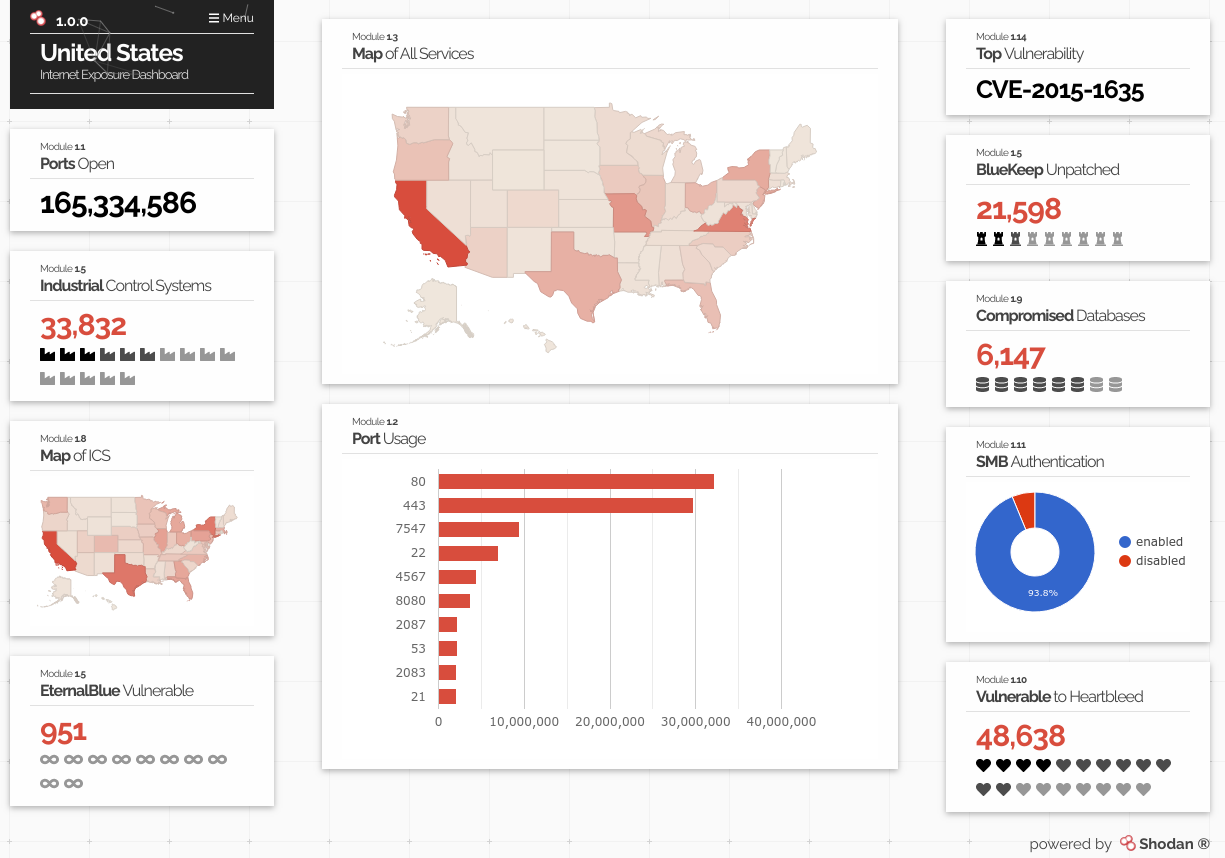
Het belangrijkste onderscheid is dit:Shodan breekt niet in systemen. Het laat zien welke systemen al blootleggen.
Waarom Shodan belangrijk is in cyberbeveiliging
Cybersecurity gaat fundamenteel over zichtbaarheid. Je kunt niet beschermen waarvan je niet weet dat het bestaat.
Veel inbreuken vinden niet plaats vanwege geavanceerde aanvallen, maar omdat:
- Er is per ongeluk een systeem zichtbaar gebleven
- Een service is verkeerd geconfigureerd
- Standaardinstellingen zijn nooit gewijzigd
- Een oud systeem werd vergeten
Om deze veel voorkomende menselijke fouten en veiligheidstoezicht te elimineren, vertrouwen organisaties opcyberbeveiligingsexpertsom uitgebreide milieuaudits uit te voeren, de configuratie-instellingen te versterken en ervoor te zorgen dat oude activa niet kwetsbaar blijven voor exploitatie.
Shodan helpt beveiligingsteams te zien wat aanvallers al kunnen zien.
Belangrijkste manieren waarop de Shodan-zoekmachine wordt gebruikt in cyberbeveiliging
Blootgestelde systemen identificeren
Een van de belangrijkste toepassingen van Shodan op het gebied van cyberbeveiliging isontdekking van blootstelling.
Beveiligingsteams gebruiken het om:
- Vind openbaar toegankelijke servers
- Detecteer blootgestelde databases
- Identificeer internetgerichte apparaten
- Zoek systemen die niet openbaar mogen zijn


Dit is vooral belangrijk voor grote organisaties met een complexe infrastructuur.
Beheer van aanvalsoppervlak
Moderne organisaties hebben geen enkele perimeter. Ze hebben eenaanvalsoppervlakdat verandert voortdurend. Dit geldt vooral voor bedrijven die afhankelijk zijn van externe connectiviteit, IoT-implementaties en diensten vanmobiele internetproviders, waar internetgerichte activa zich snel kunnen uitbreiden over meerdere locaties.
Shodan helpt teams:
- Begrijp welke assets internetgericht zijn
- Houd veranderingen in de loop van de tijd bij
- Detecteer nieuw blootgestelde services
- Inventarissen van activa valideren
Op het gebied van cyberbeveiliging zijn onbeheerde assets vaak de zwakste schakel.
Kwetsbaarheidsbewustzijn en risicoprioritering
Shodan biedt contextuele gegevens over:
- Softwareversies
- Servicebanners
- Versleutelingsgebruik
- Bekende onveilige configuraties
Hierdoor kunnen beveiligingsteams:
- Identificeer potentieel kwetsbare systemen
- Prioriteit geven aan herstel
- Focus op risicovolle blootstellingen
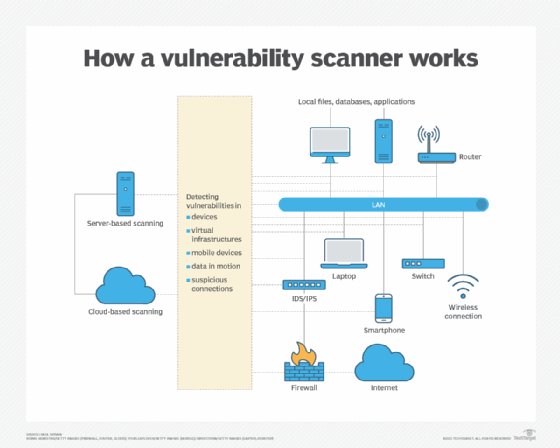
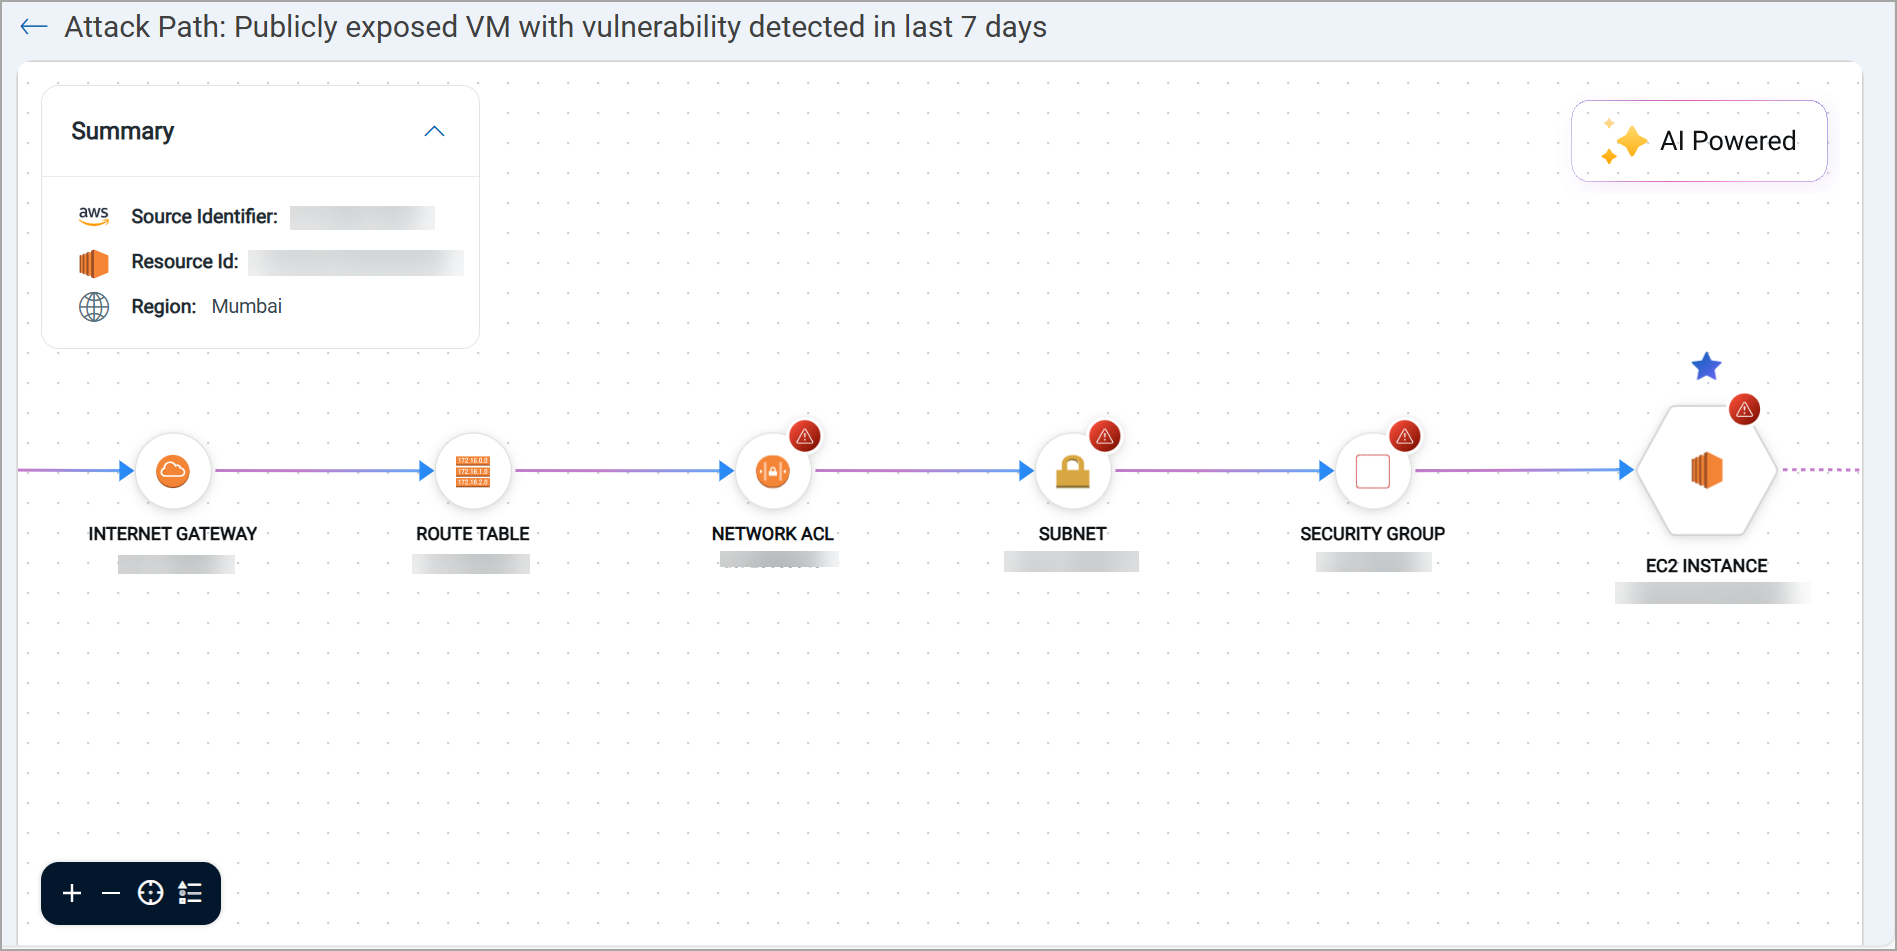
Belangrijk is dat ditondersteunt defensieve besluitvorming, niet uitbuiting.
Incidentrespons en dreigingsonderzoek
Tijdens een beveiligingsincident is tijd van belang ensnelle responsbewakingzorgt ervoor dat bedreigingen onmiddellijk worden gedetecteerd en aangepakt voordat ze escaleren.
Shodan kan hulpverleners helpen:
- Bepaal of vergelijkbare systemen elders worden blootgesteld
- Beoordeel of een probleem geïsoleerd of systemisch is
- Begrijp hoe breed een kwetsbaarheid zichtbaar kan zijn
Deze bredere context verbetert de responskwaliteit en snelheid.
Controle op beleidsschendingen
Veel organisaties hebben strikte regels over wat er op internet kan worden gericht.
Shodan is gewend aan:
- Valideer de naleving van het beveiligingsbeleid
- Ongeautoriseerde blootstelling detecteren
- Identificeer schaduw-IT-systemen
- Bevestig dat de herstelinspanningen hebben gewerkt
Het fungeert als een onafhankelijke externe controle.
Shodan in het rode team en het blauwe teamwerk
Shodan wordt in alle defensieve disciplines gebruikt.
Blauw team (defensieve beveiliging)
Blauwe teams gebruiken Shodan om:
- Externe blootstelling controleren
- Verbeter de beveiligingspositie
- Aanvalsoppervlak verkleinen
- Ondersteuning van continue monitoring
De focus ligt op preventie en bewustwording.
Rood team (geautoriseerd testen)
In gecontroleerde, geautoriseerde omgevingen kunnen rode teams Shodan gebruiken om:
- Simuleer verkenning van aanvallers
- Demonstreer zichtbaarheid in de echte wereld
- Belanghebbenden informeren over risico's
Dit gebruik is ethisch en op toestemming gebaseerd, en niet opportunistisch.
Veel voorkomende cyberbeveiligingsgebruiksscenario's per sector
Enterprise-IT
Bedrijven gebruiken Shodan om:
- Extern blootgestelde services volgen
- Valideer cloudbeveiligingsconfiguraties
- Monitor het risico van fusies en overnames
- Verminder onbekende activa
Gezondheidszorg en kritieke infrastructuur
Gevoelige sectoren gebruiken Shodan om:
- Identificeer blootgestelde medische hulpmiddelen
- Bewaken van industriële besturingssystemen
- Regelgevingsrisico verminderen
- Bescherm de patiënt- en operationele veiligheid


Zichtbaarheid hier kan ernstige gevolgen in de echte wereld voorkomen.
Overheid en publieke sector
Publieke instanties gebruiken Shodan om:
- Beoordeel nationale blootstellingstrends
- Ondersteuning van risicobeoordelingen
- Verbeter de beveiliging van de infrastructuur
- Beleid en standaarden informeren
Is Shodan zelf een veiligheidsrisico?
Deze vraag komt vaak terug.
Shodan doet niet:
- Hacksystemen
- Verificatie omzeilen
- Kwetsbaarheden exploiteren
- Blootstelling creëren
Het laat zien wat al publiekelijk toegankelijk is.
Het echte risico isverkeerde configuratie, niet Shodan.
Als Shodan een systeem kan zien, kan ieder ander dat ook.
Ethisch en legaal gebruik in cyberbeveiliging
Shodan is in de meeste rechtsgebieden legaal te gebruiken omdat het:
- Verzamelt openbaar beschikbare informatie
- Vereist geen referenties
- Heeft geen toegang tot beveiligde gegevens
Ethisch gebruik vereist echter:
- Autorisatie voor testen
- Verantwoorde openbaarmaking
- Duidelijke defensieve bedoeling
Professionele cybersecurityteams opereren binnen deze grenzen.
Misvattingen over Shodan op het gebied van cyberbeveiliging
“Shodan is een hacktool.”
Het is een hulpmiddel voor zichtbaarheid en verkenning.
“Alleen aanvallers gebruiken Shodan.”
Verdedigers maken er veelvuldig gebruik van.
‘Als het op Shodan staat, is het gecompromitteerd.’
Blootstelling is niet hetzelfde als inbreuk.
“Het blokkeren van Shodan lost het probleem op.”
Het repareren van de configuratie wel.
Het begrijpen van deze punten vermindert angst en misbruik.
Hoe Shodan andere beveiligingstools aanvult
Shodan is geen vervanging voor:
- Kwetsbaarheidsscanners
- Firewalls
- SIEM-platforms
- Eindpuntbeveiliging
In plaats daarvan vult het deze aan dooraan te bieden extern perspectief.
Interne tools laten zien wat udenkje hebt.
Shodan laat zien wat internet kanzie eigenlijk.
Dat verschil is krachtig.
Waarom cyberbeveiligingsprofessionals Shodan waarderen
Shodan helpt kritische vragen beantwoorden:
- Wat wordt er nu blootgelegd?
- Wat is er onlangs veranderd?
- Hoe zichtbaar zijn wij voor aanvallers?
- Waar moeten we ons eerst op concentreren?
In een vakgebied waar blinde vlekken kostbaar zijn, is dat inzicht van onschatbare waarde.
De grotere les: beveiliging begint met zichtbaarheid
Shodan benadrukt een kernwaarheid op het gebied van cyberbeveiliging: veel risico's worden zelf veroorzaakt door verkeerde configuratie en verwaarlozing, en niet door geavanceerde aanvallen.
Organisaties die Shodan op verantwoorde wijze gebruiken, hebben de neiging om:
- Ontdek problemen eerder
- Externe blootstelling verminderen
- Verbeter de volwassenheid van de beveiliging
- Neem betere prioriteiten bij het stellen van beslissingen
Conclusie: een defensief instrument voor een blootliggend internet
DeShodan-zoekmachinegaat niet over het inbreken in systemen. Het gaat erom te begrijpen hoe blootgestelde systemen al zijn.
Op het gebied van cyberbeveiliging wordt Shodan gebruikt om:
- Risico identificeren
- Beheer aanvalsoppervlakken
- Ondersteuning van incidentrespons
- Verbeter de verantwoording
Het wordt ethisch en verantwoord gebruikt en helpt verdedigers te denken als aanvallers zonder er één te worden.
Als uw organisatie externe blootstelling, cyberbeveiligingsmonitoring of risicobeheerstrategieën evalueert,vul ons contactformulier in of neem vandaag nog contact met ons op. Zichtbaarheid is de eerste stap naar veiligheid.
