En esta página12
- 01¿Qué es el motor de búsqueda Shodan?
- 02Por qué Shodan es importante en la ciberseguridad
- 03Principales formas en que se utiliza el motor de búsqueda Shodan en ciberseguridad
- 04Shodan en el equipo rojo y el trabajo en equipo azul
- 05Casos de uso comunes de ciberseguridad por sector
- 06¿Es el propio Shodan un riesgo para la seguridad?
- 07Uso ético y legal en ciberseguridad
- 08Conceptos erróneos sobre Shodan en ciberseguridad
- 09Cómo Shodan complementa otras herramientas de seguridad
- 10Por qué los profesionales de la ciberseguridad valoran Shodan
- 11La lección más importante: la seguridad comienza con la visibilidad
- 12Conclusión: una herramienta defensiva para una Internet expuesta
Cuando la mayoría de la gente piensa en motores de búsqueda, piensa en sitios web, artículos, vídeos e imágenes. Pero Internet no se compone sólo de páginas web. Está lleno de servidores, cámaras web, enrutadores, sistemas industriales, bases de datos y dispositivos inteligentes conectados silenciosamente y a menudo expuestos.
ElMotor de búsqueda Shodanexiste para indexarquelado de internet.
Para los profesionales de la ciberseguridad, Shodan no es una curiosidad ni una herramienta de piratería. Es unplataforma de visibilidadeso revela cuán expuestos están realmente los sistemas. Si se utiliza de manera responsable, ayuda a las organizaciones a identificar riesgos, monitorear las superficies de ataque y comprender las tendencias de seguridad globales.
Este artículo explicacómo se utiliza el motor de búsqueda Shodan en ciberseguridad, qué revela y por qué se ha convertido en una herramienta esencial para los defensores y no para los atacantes.
¿Qué es el motor de búsqueda Shodan?
Shodanes un motor de búsqueda especializado que indexa dispositivos conectados a Internet en lugar de sitios web.
En lugar de rastrear páginas web, Shodan escanea:
- Direcciones IP
- Puertos abiertos
- Servicios de red
- Banners y metadatos
Recopila información disponible públicamente sobre dispositivos a los que se puede acceder desde Internet.
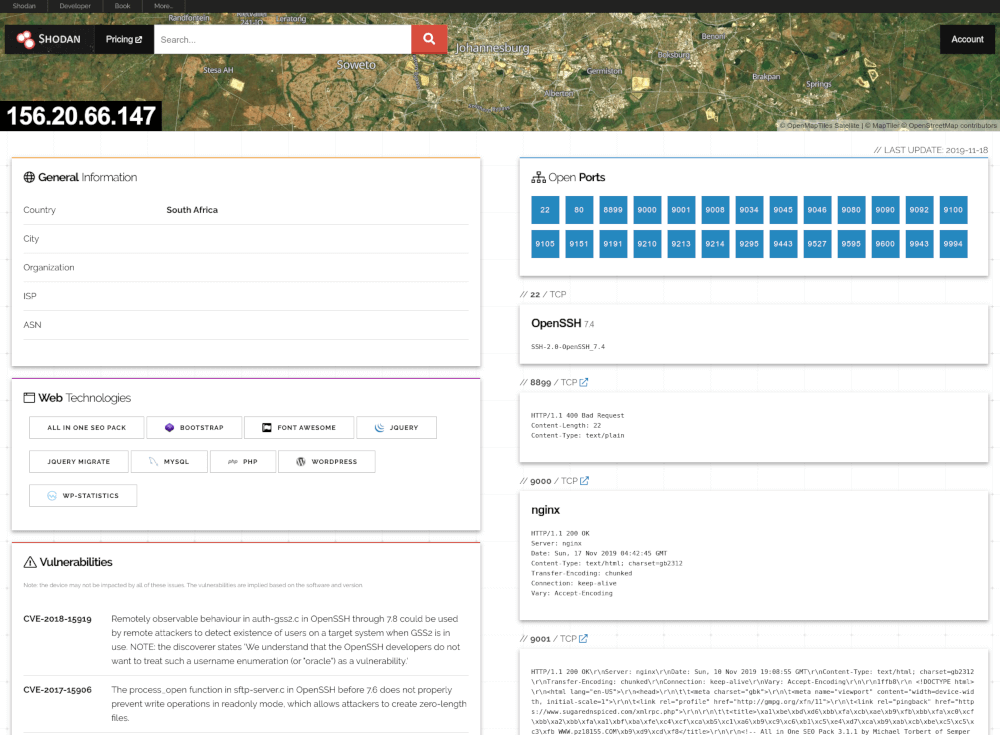
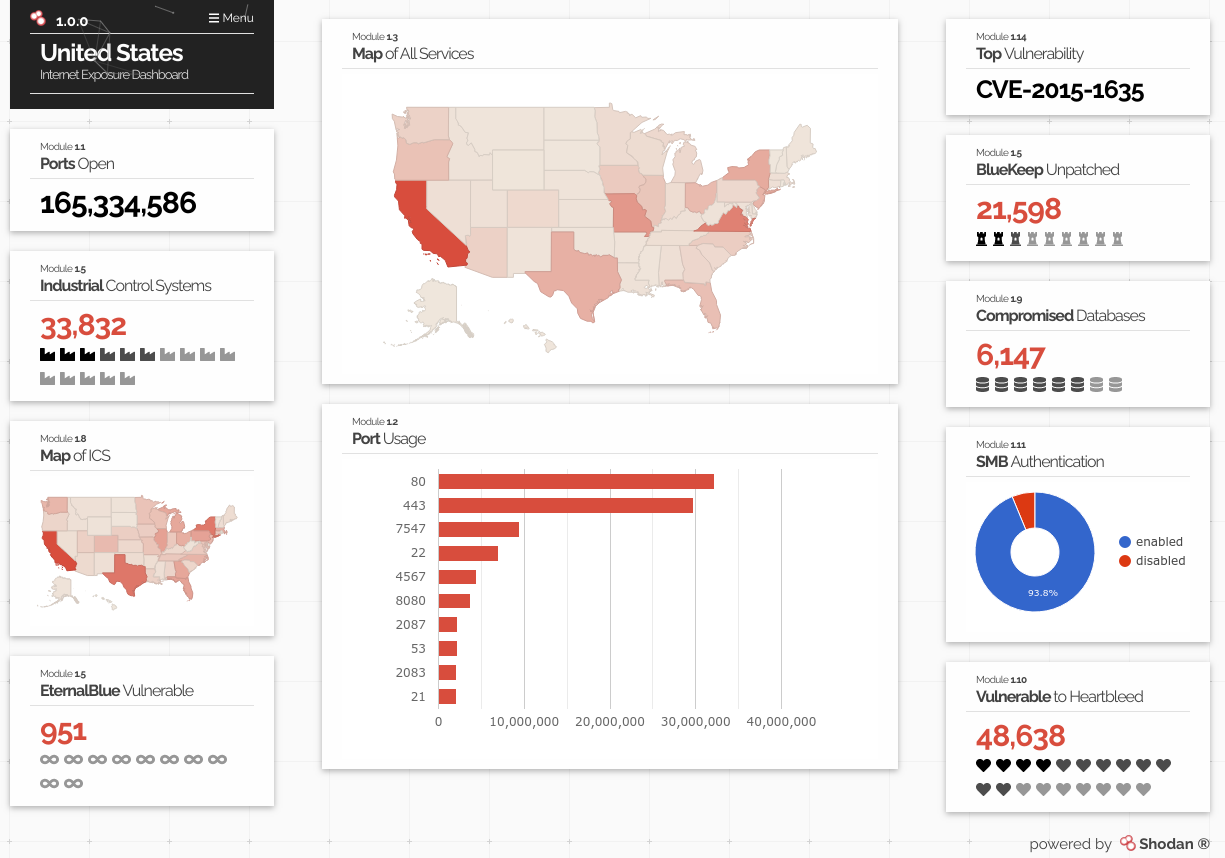
La distinción clave es esta:Shodan no irrumpe en los sistemas. Muestra qué sistemas ya están exponiendo.
Por qué Shodan es importante en la ciberseguridad
La ciberseguridad tiene que ver fundamentalmente con la visibilidad. No puedes proteger lo que no sabes que existe.
Muchas violaciones ocurren no debido a ataques sofisticados, sino porque:
- Un sistema quedó accidentalmente expuesto
- Un servicio estaba mal configurado
- La configuración predeterminada nunca se cambió
- Un viejo sistema fue olvidado
Para eliminar estos errores humanos comunes y descuidos de seguridad, las organizaciones confían enexpertos en ciberseguridadpara realizar auditorías ambientales integrales, reforzar los ajustes de configuración y garantizar que ningún activo heredado quede vulnerable a la explotación.
Shodan ayuda a los equipos de seguridad a ver lo que los atacantes ya pueden ver.
Principales formas en que se utiliza el motor de búsqueda Shodan en ciberseguridad
Identificación de sistemas expuestos
Uno de los principales usos de la ciberseguridad de Shodan esdescubrimiento de exposición.
Los equipos de seguridad lo utilizan para:
- Buscar servidores de acceso público
- Detectar bases de datos expuestas
- Identificar dispositivos conectados a Internet
- Localizar sistemas que no deberían ser públicos


Esto es especialmente importante para organizaciones grandes con infraestructura compleja.
Gestión de la superficie de ataque
Las organizaciones modernas no tienen un perímetro único. Tienen unsuperficie de ataqueque cambia constantemente. Esto es especialmente cierto para las empresas que dependen de la conectividad remota, implementaciones de IoT y servicios deproveedores de internet celular, donde los activos conectados a Internet pueden expandirse rápidamente en múltiples ubicaciones.
Shodan ayuda a los equipos:
- Comprender qué activos están orientados a Internet
- Monitorear los cambios a lo largo del tiempo
- Detectar servicios recientemente expuestos
- Validar inventarios de activos
En ciberseguridad, los activos no gestionados suelen ser el eslabón más débil.
Concientización sobre la vulnerabilidad y priorización de riesgos
Shodan proporciona datos contextuales sobre:
- Versiones de software
- Pancartas de servicio
- Uso de cifrado
- Configuraciones inseguras conocidas
Esto permite a los equipos de seguridad:
- Identificar sistemas potencialmente vulnerables
- Priorizar la remediación
- Centrarse en las exposiciones de alto riesgo
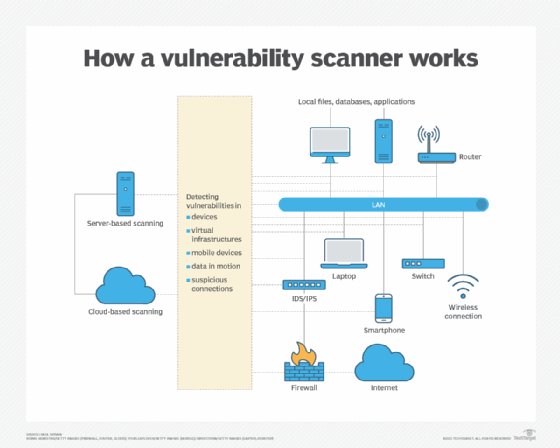
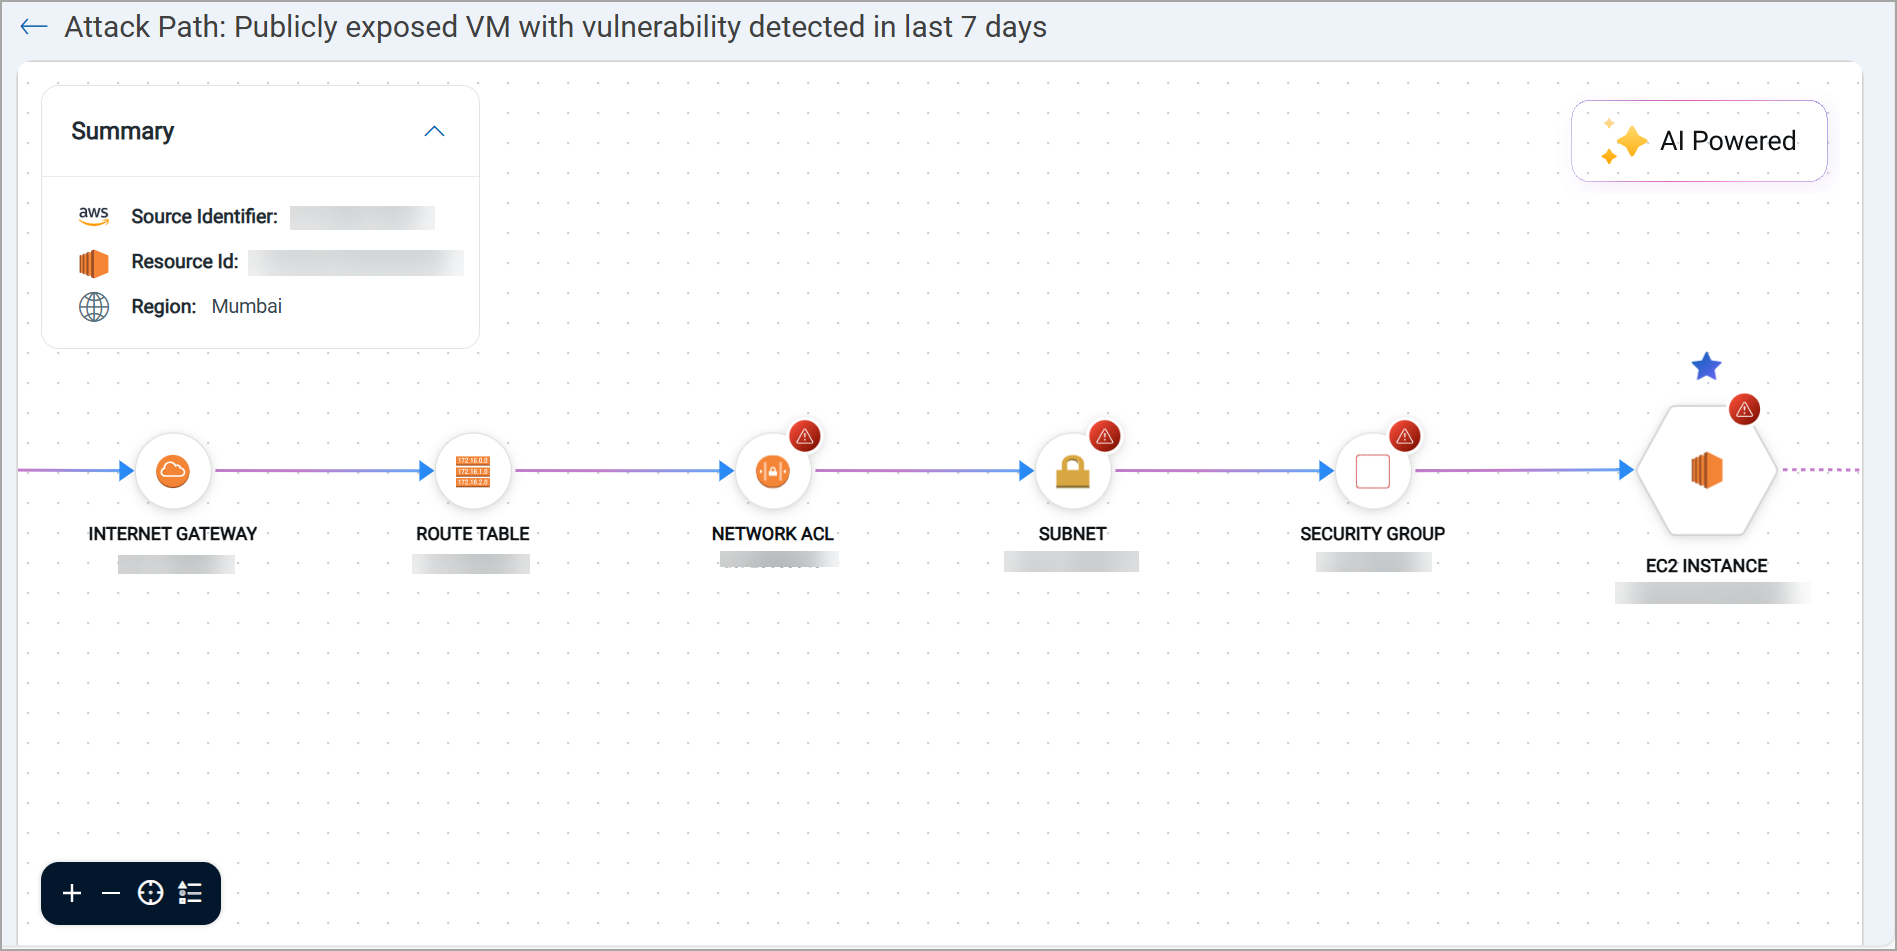
Es importante destacar que esto respaldatoma de decisiones defensivas, no explotación.
Respuesta a incidentes e investigación de amenazas
Durante un incidente de seguridad, el tiempo importa ymonitoreo de respuesta rápidagarantiza que las amenazas se detecten y aborden instantáneamente antes de que escale.
Shodan puede ayudar a los socorristas:
- Determinar si sistemas similares están expuestos en otros lugares
- Evaluar si un problema es aislado o sistémico
- Comprender cuán ampliamente puede ser visible una vulnerabilidad
Este contexto más amplio mejora la calidad y la velocidad de la respuesta.
Monitoreo de violaciones de políticas
Muchas organizaciones tienen reglas estrictas sobre lo que se puede acceder a Internet.
Shodan está acostumbrado a:
- Validar el cumplimiento de las políticas de seguridad
- Detectar exposición no autorizada
- Identificar sistemas informáticos ocultos
- Confirmar que los esfuerzos de remediación funcionaron
Actúa como un control externo independiente.
Shodan en el equipo rojo y el trabajo en equipo azul
Shodan se utiliza en disciplinas defensivas.
Equipo Azul (Seguridad Defensiva)
Los equipos azules usan Shodan para:
- Auditoría de la exposición externa
- Mejorar la postura de seguridad
- Reducir la superficie de ataque
- Apoyar el monitoreo continuo
El foco es la prevención y la sensibilización.
Equipo Rojo (Pruebas autorizadas)
En entornos controlados y autorizados, los equipos rojos pueden utilizar Shodan para:
- Simular el reconocimiento del atacante
- Demostrar visibilidad en el mundo real
- Educar a las partes interesadas sobre el riesgo
Este uso es ético y está basado en permisos, no oportunista.
Casos de uso comunes de ciberseguridad por sector
TI empresarial
Las empresas utilizan Shodan para:
- Seguimiento de servicios expuestos externamente
- Validar configuraciones de seguridad en la nube
- Supervisar el riesgo de fusiones y adquisiciones
- Reducir los activos desconocidos
Atención sanitaria e infraestructura crítica
Los sectores sensibles utilizan Shodan para:
- Identificar dispositivos médicos expuestos
- Monitorear los sistemas de control industrial
- Reducir el riesgo regulatorio
- Proteger la seguridad operativa y del paciente


La visibilidad aquí puede evitar consecuencias graves en el mundo real.
Gobierno y sector público
Las agencias públicas utilizan Shodan para:
- Evaluar las tendencias nacionales de exposición
- Apoyar las evaluaciones de riesgos
- Mejorar la seguridad de la infraestructura
- Informar políticas y estándares
¿Es el propio Shodan un riesgo para la seguridad?
Esta pregunta surge con frecuencia.
Shodan no:
- Hackear sistemas
- Omitir autenticación
- Explotar vulnerabilidades
- Crear exposición
Revela lo que ya es de acceso público.
El riesgo real esmala configuración, no Shodan.
Si Shodan puede ver un sistema, cualquier otra persona también puede hacerlo.
Uso ético y legal en ciberseguridad
El uso de Shodan es legal en la mayoría de las jurisdicciones porque:
- Recopila información disponible públicamente
- No requiere credenciales
- No accede a datos protegidos
Sin embargo, el uso ético requiere:
- Autorización para realizar pruebas
- Divulgación responsable
- Clara intención defensiva
Los equipos profesionales de ciberseguridad operan dentro de estos límites.
Conceptos erróneos sobre Shodan en ciberseguridad
"Shodan es una herramienta de piratería".
Es una herramienta de visibilidad y reconocimiento.
"Sólo los atacantes utilizan Shodan".
Los defensores lo utilizan ampliamente.
"Si está en Shodan, está comprometido".
La exposición no equivale a incumplimiento.
"Bloquear a Shodan soluciona el problema".
La configuración de reparación sí lo hace.
Comprender estos puntos reduce el miedo y el mal uso.
Cómo Shodan complementa otras herramientas de seguridad
Shodan no reemplaza a:
- Escáneres de vulnerabilidad
- Cortafuegos
- Plataformas SIEM
- Protección de terminales
En cambio, los complementa proporcionandoperspectiva externa.
Las herramientas internas muestran lo quepensartienes.
Shodan muestra lo que Internet puede hacerver realmente.
Esa diferencia es poderosa.
Por qué los profesionales de la ciberseguridad valoran Shodan
Shodan ayuda a responder preguntas críticas:
- ¿Qué está expuesto ahora mismo?
- ¿Qué cambió recientemente?
- ¿Qué tan visibles somos para los atacantes?
- ¿Dónde deberíamos centrarnos primero?
En un campo donde los puntos ciegos son costosos, esa información es invaluable.
La lección más importante: la seguridad comienza con la visibilidad
Shodan destaca una verdad fundamental en materia de ciberseguridad: muchos riesgos son autoinfligidos por una mala configuración y negligencia, no por ataques avanzados.
Las organizaciones que utilizan Shodan de manera responsable tienden a:
- Descubra los problemas antes
- Reducir la exposición externa
- Mejorar la madurez de la seguridad
- Tomar mejores decisiones de priorización
Conclusión: una herramienta defensiva para una Internet expuesta
ElMotor de búsqueda ShodanNo se trata de irrumpir en los sistemas. Se trata de comprender cuán expuestos están ya los sistemas.
En ciberseguridad, Shodan está acostumbrado a:
- Identificar el riesgo
- Gestionar las superficies de ataque
- Soporte de respuesta a incidentes
- Mejorar la rendición de cuentas
Utilizado de forma ética y responsable, ayuda a los defensores a pensar como atacantes sin convertirse en uno.
Si su organización está evaluando exposición externa, monitoreo de ciberseguridad o estrategias de gestión de riesgos,Complete nuestro formulario de contacto o comuníquese con nosotros hoy. La visibilidad es el primer paso hacia la seguridad.
